Wie erkennt man Malware in WordPress? Ein Leitfaden zu Malware-Scannern
Malware ist so konzipiert, dass sie sich versteckt, sodass man sie nicht entdecken kann, wenn man sich die Website von außen ansieht. Hier erfahren Sie, wie WordPress-Malware-Scanner sie tatsächlich aufspüren – und wie man einen guten von einem einfachen unterscheidet.
Manuela Manevska
-
Weitergeben:
Die meisten gehackten Websites sehen nicht danach aus, als wären sie gehackt worden. Die Seiten werden weiterhin geladen, das Branding ist intakt, und für den Besucher der Website sieht alles ganz normal aus. Unterdessen kann sich bösartiger Code wochenlang (oder sogar monatelang) in der WordPress-Installation verstecken, ohne dass es jemand bemerkt.
Das liegt daran, dass Malware so konzipiert ist, dass sie verborgen bleibt. Man kann sie nicht wirklich erkennen, indem man das Frontend einer Website überprüft. Man muss untersuchen, was hinter den Kulissen vor sich geht: die Dateien, die Datenbank und die daran vorgenommenen Änderungen. Genau dafür sind WordPress-Malware-Scanner gedacht.
In diesem Leitfaden erklären wir Ihnen, wie WordPress-Malware auf eine Website gelangt, wie Scanner sie erkennen und was einen einfachen Scanner von einem guten unterscheidet.
TL;DR
Eine gehackte WordPress-Website kann völlig normal aussehen. Malware kann wochen- oder monatelang verborgen bleiben, bevor Sie bemerken, dass etwas nicht stimmt.
Die Behebung der Sicherheitslücke reicht nicht immer aus. Wenn Sie nicht wissen, wie der Angreifer eingedrungen ist, kann das gleiche Problem erneut auftreten.
Ein guter Malware-Scanner sollte Ihnen klare Antworten liefern. Wenn etwas nicht in Ordnung ist, sollten Sie wissen, was gefunden wurde, wo es sich befindet und wie Sie nun vorgehen müssen.
WP Umbrella Es überprüft Ihre Websites täglich, ohne sie dabei zu verlangsamen. Es erkennt bekannte und versteckte Schadsoftware und benachrichtigt Sie nur dann, wenn Ihre Aufmerksamkeit erforderlich ist.
Bei „ WP Umbrella “ ist alles miteinander vernetzt. Wenn Malware entdeckt wird, können Sie von derselben Plattform aus an einem einzigen Ort ein einwandfreies Backup wiederherstellen, Ihre Website aktualisieren, WordPress absichern und das Problem beheben, anstatt zwischen verschiedenen Tools hin- und herzuwechseln.
Was ist WordPress-Malware?
Malware ist einfach nur Code, der auf Ihrer Website nichts zu suchen hat – ein Hacker platziert ihn dort und versteckt ihn.
Es kann viele Formen annehmen. Es könnte sich um eine versteckte Hintertür handeln, über die der Hacker später wieder eindringen kann. Es könnte ein gefälschtes Plugin sein. Es könnten ein paar zusätzliche Zeilen sein, die in eine echte Datei eingeschleust wurden. Es könnte sich sogar um einen kleinen Eintrag handeln, der tief in den Einstellungen Ihrer Website verborgen ist.
Das Entscheidende ist, dass Malware so gestaltet ist, dass sie unauffällig wirkt. Sie übernimmt die Namen echter Dateien. Ihr Code ist oft verschlüsselt, sodass kein Mensch ihn lesen kann. Und sie bleibt im Verborgenen, bis der Hacker sie braucht. Deshalb bemerkt man sie fast nie von selbst.
Wie Malware auf Ihre Website gelangt
Um Malware aufzuspüren, ist es hilfreich zu wissen, wie sie auf den Rechner gelangt. Das Muster ist fast immer dasselbe.
Erstens handelt es sich bei dem „Hacker“ selten um eine Person, die irgendwo sitzt und Websites manuell angreift. In den meisten Fällen handelt es sich um einen automatisierten Bot oder ein Skript, das täglich Millionen von Websites durchsucht, um nach anfälligen Seiten zu suchen, in die es eindringen kann.
Der Angreifer besucht Ihre Website wie jeder normale Besucher. Dabei macht er sich jedoch Notizen: Er ermittelt, welche Plugins Sie verwenden, welches Theme Sie nutzen und welche Versionsnummern die einzelnen Komponenten haben. Anschließend gleicht er diese Informationen mit Listen bekannter Sicherheitslücken ab.
Woher stammen diese Listen?
Jede Woche entdecken Sicherheitsforscher neue Schwachstellen in WordPress-Plugins und -Themes. Diese Schwachstellen werden als Sicherheitslücken bezeichnet. Sobald eine Sicherheitslücke bestätigt ist, veröffentlichen Forscher und Sicherheitsorganisationen häufig die Details, damit Plugin- und Theme-Entwickler das Problem beheben und Nutzer ihre Websites schützen können. Doch diese Informationen stehen nicht nur den „Guten“ zur Verfügung. Angreifer verfolgen dieselben Veröffentlichungen, und wenn eines Ihrer Plugins oder Themes eine bekannte Sicherheitslücke aufweist, nutzt der Hacker diese aus, um sich Zugang zu verschaffen. Dies kann bereits wenige Stunden nach Bekanntwerden einer Sicherheitslücke geschehen. Manchmal sogar schon nach wenigen Minuten.
Dann kommt die Malware ins Spiel. Einmal einzudringen reicht dem Angreifer nicht aus. Deshalb hinterlässt er ein kleines Stück seines eigenen Codes auf Ihrer Website, wodurch er jederzeit zurückkehren kann – selbst nachdem Sie die ursprüngliche Sicherheitslücke behoben haben.
Anzeichen dafür, dass Ihre Website möglicherweise infiziert ist
Manchmal zeigt eine infizierte Website Warnzeichen. Doch wenn diese auftreten, ist die Malware oft schon seit Wochen oder Monaten vorhanden.
Hier sind die Anzeichen, die Webseitenbetreiber oft erst zu spät bemerken.
Google zeigt in den Suchergebnissen neben Ihrer Website eine Warnung an.
Ihre Webadresse wird auf eine schwarze Liste gesetzt.
Besucher werden auf seltsame Betrugsseiten weitergeleitet.
Oder Ihre Website beginnt, in Ihrem Namen Spam-E-Mails zu versenden.
Fällt Ihnen das Problem auf? All das sind Dinge, die andere Menschen als Erste sehen. Ihre Kunden sehen sie, Google sieht sie, aber Sie erfahren es als Letzter.
Leider lässt sich das auch nicht manuell überprüfen. Eine normale WordPress-Website umfasst Zehntausende von Dateien. Niemand kann sie alle durchlesen und die eine fehlerhafte Zeile ausfindig machen, die das Problem verursacht. Deshalb benötigen Sie eine effektive automatisierte Lösung, die alles selbstständig überprüft und Sie benachrichtigt, wenn Ihre Aufmerksamkeit gefragt ist.
Was ein Malware-Scanner eigentlich macht
Ein Malware-Scanner hat eine ganz einfache Aufgabe: Er überprüft jede Datei und jede Einstellung auf Ihrer Website und fragt: „Gehört das hierher?“.
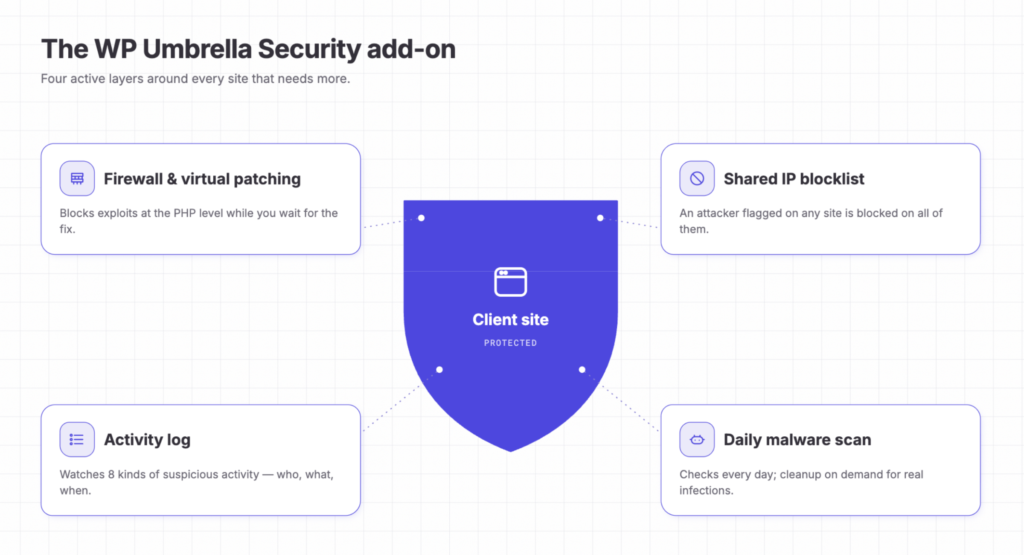
Bild 2: Was macht ein Malware-Scanner eigentlich?
Aber einfach heißt nicht immer leicht.
Machen Sie sich einmal klar, wie umfangreich diese Aufgabe ist. Eine typische Website umfasst Zehntausende von Dateien und zudem Tausende von Datenbankeinträgen. Der Scanner überprüft sie alle, eine nach der anderen.
Die überwiegende Mehrheit Ihrer Dateien ist normal und unbedenklich. Daher sind die meisten Antworten einfach. Die wahre Stärke des Scanners liegt jedoch darin, die wenigen Dateien zu erkennen, bei denen dies nicht der Fall ist. Und das Schwierige daran ist, wie er diese Entscheidung trifft.
Schauen wir uns das als Nächstes an.
Wie Malware-Scanner Malware erkennen
Die gängigste Methode, mit der Malware-Scanner Malware erkennen, sind Signaturen. Der Scanner verfügt über eine umfangreiche Datenbank mit bereits bekannten Malware-Beispielen. Anschließend durchsucht er Ihre Website und vergleicht jede Ihrer Dateien mit dieser Datenbank. Stimmt eine Datei mit einem Eintrag überein, steht das Ergebnis fest: Es wurde Malware gefunden.
Das funktioniert gut, weil Angreifer dieselben Tools auf Tausenden von Websites wiederverwenden. Aber es gibt dennoch eine offensichtliche Schwäche: Das System erkennt nur das, was es bereits kennt. Wenn ein Angreifer auch nur ein Zeichen in seinem Malware-Code ändert, bricht der Abgleich ab, und die schädliche Datei schlüpft durch die Maschen.
Da ständig neue Varianten auftauchen, hinkt ein Scanner, der nur alte Malware erkennt, immer einen Schritt hinterher.
„In nur wenigen Monaten haben wir 2.498.865 Malware-Scans durchgeführt und auf 28.709 Websites mindestens ein Problem festgestellt. Das sind jede Menge Daten aus der Praxis, die uns einen ziemlich guten Eindruck davon vermitteln, was nötig ist, um einen zuverlässigen Malware-Scanner zu betreiben, ein vertrauenswürdiges Sicherheitsaudit durchzuführen und einen Bereinigungsdienst anzubieten, der tatsächlich hilfreich ist, wenn man ihn braucht.“
Thomas Deneulin – CTO bei WP Umbrella
Was macht einen guten WordPress-Malware-Scanner aus?
Nun können Sie diese Probleme in eine einfache Checkliste umwandeln und diese nutzen, um jeden Scanner zu bewerten, den Sie sich ansehen. Ein guter WordPress-Malware-Scanner sollte:
Erkennen Sie alle Arten von Malware, die sich möglicherweise auf Ihrer Website verstecken.
Führen Sie die Ausführung regelmäßig durch, ohne dass Ihre Website dadurch langsamer wird.
Sie benachrichtigen, wenn Ihre Aufmerksamkeit tatsächlich benötigt wird.
Ihnen genügend Informationen liefern, damit Sie entscheiden können, welche nächsten Schritte Sie zum Schutz Ihrer Website unternehmen sollten.
Es sollte gut mit Ihren übrigen WordPress-Verwaltungs- und Sicherheitsmaßnahmen zusammenwirken, damit Sie auf der Grundlage der bereitgestellten Informationen tatsächlich Maßnahmen ergreifen können.
Das klingt einfach, aber die Messlatte liegt hoch, und nur wenige Scanner schaffen es, diese Hürde zu nehmen. Schauen wir uns einmal einen an, der das schafft.
WP UmbrellaMalware-Scanner von …
WP Umbrella verfügt über einen hochentwickelten Malware-Scanner, der in das Sicherheits-Add-on integriert ist. Folgendes unterscheidet es von herkömmlichen Lösungen:
Abbildung 4: Der Malware-Scanner im Dashboard von WP Umbrella
Erstens läuft der Dienst täglich, ohne die Leistung Ihrer Website zu beeinträchtigen. Die Scans werden auf den Servern von WP Umbrelladurchgeführt, sodass sie keine Ressourcen Ihrer Live-Website beanspruchen.
Zweitens ist das System darauf ausgelegt, unnötige Benachrichtigungen zu vermeiden. Der Scanner von WP Umbrellaerreicht einen hohen Konfidenzgrad, bevor er Ihnen eine Benachrichtigung sendet. Wenn Sie eine Benachrichtigung prüfen und zu dem Schluss kommen, dass keine weiteren Maßnahmen erforderlich sind, können Sie sie einfach schließen, ohne Ihren Arbeitsbereich zu überladen.
Drittens blickt es über bekannte Bedrohungen hinaus. Es führt gründliche Prüfungen durch und entdeckt versteckte Malware und Code, die noch in keiner Datenbank erfasst sind.
Viertens: Es werden eindeutige Warnmeldungen ausgegeben. Wenn etwas markiert wird, können Sie sehen, wann und wo es gefunden wurde und welche nächsten Schritte Sie in Betracht ziehen sollten.
Schließlich ist der Scanner Teil einer vernetzten WordPress-Verwaltungsplattform.
Das ist einer der größten Unterschiede. Sie müssen kein zusätzliches Malware-Scanner-Plugin installieren, das isoliert arbeitet. Der Malware-Scanner von „ WP Umbrella“ ist in Ihre gesamte WordPress-Verwaltungsplattform integriert und kann daher mit allen anderen Komponenten kommunizieren:
Das Programm arbeitet mit Ihren Backups zusammen, sodass Sie mit einem Klick eine saubere, malwarefreie Kopie Ihrer Website wiederherstellen können.
Das System arbeitet mit sicheren Updates, sodass Sie ein Plugin, ein Theme oder den WordPress-Kern patchen können, bevor ein Angreifer eine bekannte Sicherheitslücke ausnutzt.
Es verfügt über eine Überwachungsfunktion, sodass Sie die Verfügbarkeit und Geschwindigkeit Ihrer Website an einem Ort im Blick behalten können.
Es lässt sich mit anderen Sicherheitsmaßnahmen wie den Regeln zur WordPress-Absicherung kombinieren.
Und das ist noch nicht alles. Da alles miteinander verbunden ist, erfolgen das Aufspüren der Malware und deren Beseitigung gleichzeitig – genau so, wie es sein sollte.
Was ist zu tun, wenn man Malware entdeckt hat?
Der erste instinktive Schritt nach dem Entdecken von Malware besteht darin, ein einwandfreies Backup wiederherzustellen und Ihre Plugins und Themes zu aktualisieren. Und ja, damit lassen sich die sichtbaren Probleme beheben.
Aber die Sicherheitslücke, durch die die Malware ursprünglich eingedrungen ist, besteht möglicherweise immer noch. Und wenn Sie nicht genau wissen, wie der Angreifer eingedrungen ist, kann sich das Gleiche nächste Woche schon wiederholen. Um wirklich sicher zu sein, müssen Sie verstehen, was passiert ist, und sicherstellen, dass es nicht noch einmal passieren kann.
WordPress-Sicherheitsprüfungsbericht
Um Ihnen dabei zu helfen, bietet WP Umbrella ein WordPress-Sicherheitsaudit auf Abruf an und erstellt einen Sicherheitsbericht, der alles enthält, was Sie wissen müssen, sowie alle Maßnahmen, die Sie auf der Grundlage dieser Erkenntnisse ergreifen sollten.
Sie beauftragen das Audit, und das Team von „ WP Umbrella “ untersucht Ihre Website eingehend. Es überprüft die Dateien, die Datenbank, die Einstellungen und die Aktivitätsprotokolle, um genau zu rekonstruieren, was passiert ist. Anschließend erhalten Sie einen übersichtlichen Bericht, aus dem hervorgeht, was schiefgelaufen ist, wo die Schwachstellen lagen und wie schwerwiegend die einzelnen Probleme sind. Vor allem aber enthält der Bericht klare, konkrete Maßnahmen zur Behebung der Probleme und zur Verringerung des Risikos, dass sich ein solcher Angriff wiederholt.
Abbildung 6: Ein Blick in den Sicherheitsprüfungsbericht von „WP Umbrella“, der detaillierte Ergebnisse und konkrete Maßnahmen zur Beseitigung der Malware und zur Verhinderung einer erneuten Infektion enthält.
Es ist so konzipiert, dass es leicht lesbar und sehr praxisorientiert ist und Ihnen gleichzeitig Stück für Stück ein vollständiges Bild des Vorfalls vermittelt – fast wie in einem Krimi. Wenn Sie mehr darüber erfahren möchten, sehen Sie sich das folgende Video an. Das Sicherheitsaudit kostet einmalig 20 € pro Standort.
Verwalteter Dienst zur Malware-Beseitigung
Und manchmal möchte man sich lieber gar nicht selbst damit befassen. Sicherheitsprobleme sind immer überwältigend und stressig.
Dafür bietet WP Umbrella den Service „Managed Malware Cleanup“ an. Dabei entfernt das Team die Malware für Sie.
Sicherheitsexperten sichern Ihre Zugänge ab, schließen die Hintertüren, die der Hacker genutzt hat, installieren saubere Kopien von WordPress und Ihren Plugins neu und entfernen alles, was der Angreifer hinterlassen hat. Außerdem richten sie zusätzliche Sicherheitsmaßnahmen ein, damit sich so etwas nicht wiederholt.
Nachdem alles erledigt ist, erhalten Sie einen Vorher-Nachher-Bericht, damit Sie genau sehen können, was gemacht wurde. Es handelt sich um eine einmalige Dienstleistung zum Preis von 180 €.
„Bevor WP Umbrella über einen eigenen Malware-Scanner verfügte, hörten wir oft von Leuten, denen mitgeteilt worden war, dass sie Malware hätten, und die keine Ahnung hatten, wie sie nun weiter vorgehen sollten. Technisch gesehen lag die Behebung des Problems nicht in unserer Zuständigkeit, aber da wir ein Support-Team sind, haben wir geholfen, so gut wir konnten. Jetzt, da der Scanner integriert ist, wissen die meisten Nutzer vom Moment der Warnmeldung an, was zu tun ist. Und wenn sie zusätzliche Hilfe benötigen, gibt es mit dem Sicherheitsaudit und der verwalteten Bereinigung einen klaren Weg weiter.“
Boris Zarev – Leiter Kundenerlebnis @ WP Umbrella
Zusammen bieten Ihnen diese Optionen die Möglichkeit, die Malware zu finden, zu analysieren und zu entfernen – und das alles an einem Ort in Ihrem „ WP Umbrella “-Dashboard.
Mehrere Websites gleichzeitig durchsuchen
Vielleicht betreiben Sie nicht nur eine Website. Vielleicht betreiben Sie Dutzende oder sogar Hunderte für Ihre Kunden. Dann wird es deutlich schwieriger, sich um alle zu kümmern.
WP Umbrella ist genau dafür konzipiert.
Abbildung 7: Das zentralisierte Sicherheits-Dashboard von „ WP Umbrella“, in dem Sie Ihr gesamtes Portfolio auf einen Blick überblicken können
An einem Ort haben Sie Ihr gesamtes Portfolio auf einen Blick im Blick. Und Sie behalten die Kontrolle darüber, was wo ausgeführt wird. Der Malware-Scanner ist im Sicherheits-Add-on vonWP Umbrella enthalten, und Sie aktivieren dieses Add-on nur für die von Ihnen ausgewählten Websites.
Sobald Sie das Sicherheits-Add-on auf einer Website aktivieren, erhalten Sie mehr als nur den Scanner. Sie erhalten außerdem:
Ein Sicherheitsprotokoll, damit Sie genau sehen können, was wann auf der Website passiert ist.
Eine Firewall mit Virtual-Patching, basierend auf Patchstack. Sie kann bekannte Sicherheitslücken für Sie blockieren, noch bevor ein offizielles Update verfügbar ist.
Schutz vor einer Liste schädlicher IP-Adressen, die WP Umbrella im gesamten Netzwerk erfasst. Ein Angreifer, der auf einer Website entdeckt wird, wird auch auf Ihrer Website blockiert.
Für eine vielbeschäftigte Agentur bedeutet dies also nicht nur eine große Anzahl von Scans an einem Ort. Es handelt sich um eine umfassende Sicherheitsstufe, die Sie für jede einzelne Website mit nur wenigen Klicks aktivieren können.
Ein Malware-Scanner allein reicht nicht aus, um die Sicherheit Ihrer WordPress-Website zu gewährleisten. Stellen Sie sich das wie einen Feueralarm vor. Er hilft erst, wenn bereits etwas schiefgelaufen ist. Der Großteil der Sicherheitsmaßnahmen sollte jedoch schon vorher erfolgen: Blockieren Sie gängige Einfallstore und erschweren Sie Angreifern den Zugriff.
Cyrille Coquard – Leiter der Entwicklungsabteilung @ WP Umbrella
Zusammenfassung
Zusammenfassung: Malware versteckt sich absichtlich, sodass man sie von außen nicht entdecken kann. Ein Malware-Scanner findet sie für Sie, indem er Ihre gesamte Website automatisch überprüft.
Die besten Scanner analysieren mehrere Signaturen auf Malware, um eine höhere Zuverlässigkeit ihrer Ergebnisse zu gewährleisten und Fehlalarme zu vermeiden.
Sie geben Ihnen klare Hinweise, die Ihnen den nächsten Schritt aufzeigen. Und sie sind mit dem Rest Ihrer WordPress-Verwaltung verknüpft, sodass Sie bei Bedarf ein einwandfreies Backup wiederherstellen, die fehlerhaften Plugins oder Themes aktualisieren und so schnell wie möglich wieder einen sicheren Zustand herstellen können.
WP UmbrellaDer Malware-Scanner von … ist genau dafür konzipiert. Sie können ihn testen, indem Sie Ihre Websites mit WP Umbrella verknüpfen und das Sicherheits-Add-on für 2 € pro Website und Monat aktivieren.
Sind Sie bereit, Ihre Produktivität zu steigern, Ihre Kunden zu beeindrucken und Ihre WordPress-Agentur auszubauen?
Installieren Sie WP Umbrella in einer Minute auf Ihren Websites und entdecken Sie eine neue Art, mehrere WordPress-Sites zu verwalten.
Kann WordPress auch dann mit Malware infiziert werden, wenn es vollständig aktualisiert ist?
Ja. Updates schließen bekannte Sicherheitslücken. Wenn sich jedoch ein Hacker vor dem Update Zugang verschafft hat, hinterlässt er oft eine versteckte Hintertür. Diese Hintertür bleibt auch nach dem Update bestehen und kann vom Angreifer erneut ausgenutzt werden.
Wie oft sollte ich meine WordPress-Website überprüfen?
Jeder Tag ist der beste. Roboter greifen rund um die Uhr an. Durch einen täglichen Scan erfahren Sie innerhalb von Stunden statt Wochen von einem Problem. „ WP Umbrella “ führt standardmäßig jeden Tag einen Scan durch.
Wird ein Malware-Scanner meine Website verlangsamen?
Das ist möglich, sofern es auf Ihrer Website läuft. WP Umbrella tut dies nicht, da es auf den eigenen Servern von WP Umbrellaläuft. Die Leistung Ihrer Live-Website wird dadurch nicht beeinträchtigt.
Reicht ein kostenloser Malware-Scanner aus?
Ein kostenloser Scanner ist besser als gar keiner. Viele nutzen jedoch nur eine Erkennungsmethode (Signaturen) und übersehen daher neue Malware. Möglicherweise umgehen sie auch die Datenbank und überprüfen nur die Dateien Ihrer Website. Suchen Sie nach einem Scanner, der mehrere Methoden einsetzt und alles überprüft.
Was soll ich tun, wenn bei einem Scan Malware gefunden wird?
Stellen Sie zunächst Ihr letztes fehlerfreies Backup wieder her, damit Besucher wieder eine sichere Website vorfinden. Aktualisieren Sie anschließend das Plugin oder Theme, über das sich der Angreifer Zugang verschafft hat. Ein guter Scanner zeigt Ihnen sowohl an, welches Backup Sie verwenden sollten, als auch, welche Schwachstelle Sie beheben müssen. Überprüfen Sie abschließend, ob der Angreifer eine versteckte Hintertür hinterlassen hat, und stellen Sie sicher, dass Sie diese schließen, bevor er sie erneut nutzen kann.