WordPress-Sicherheitsoptimierung: So sichern Sie Ihre WordPress-Seiten ab, ohne ein weiteres Plugin zu installieren
Erfahren Sie, mit welchen Maßnahmen zur Absicherung von WordPress sich die häufigsten Angriffe abwehren lassen und wie Sie diese auf allen Kundenwebsites umsetzen können (manuell oder automatisch mit WP Umbrella).

Die meisten Sicherheitsangriffe auf WordPress-Seiten finden nicht statt, weil jemand eine geniale neue Methode gefunden hat, eine Website auszunutzen. Sie entstehen vielmehr durch Kleinigkeiten wie veraltete Plugins, schwache Passwörter, alte Benutzerkonten oder ungeschützte Anmeldeseiten.
Diese Kleinigkeiten sind nicht kompliziert, erfordern keine ausgeklügelten Tools zur Behebung und lassen sich oft völlig kostenlos beheben. Tatsächlich bietet WordPress Ihnen bereits mehrere Möglichkeiten, Ihre Websites widerstandsfähiger gegen Angriffe zu machen. Sie müssen nur wissen, welche das sind und wie man sie einsetzt.
In dieser Anleitung gehen wir praktische Maßnahmen zur WordPress-Sicherheitsoptimierung durch, mit denen Sie Ihre Websites schützen können, ohne ein weiteres Plugin zu Ihrem Tech-Stack hinzufügen zu müssen.
TL;DR
- Die meisten WordPress-Hacks sind auf kleine, vermeidbare Sicherheitslücken wie veraltete Plugins, schwache Passwörter und offen zugängliche Anmeldedaten zurückzuführen – nicht auf raffinierte neue „Hacks“.
- Die WordPress-Absicherung ist eine Sicherheitsmaßnahme, bei der die Einstellungen Ihrer Website so angepasst werden, dass Schwachstellen beseitigt werden, bevor Angreifer diese ausnutzen können.
- Zu den wichtigsten Maßnahmen gehören das Verbergen Ihrer WordPress-Version, das Blockieren der Benutzeraufzählung, das Verbergen von Anmeldefehlern, die Begrenzung der Anmeldeversuche, die Verpflichtung zur Zwei-Faktor-Authentifizierung (2FA) sowie die Deaktivierung risikobehafteter Endpunkte wie XML-RPC.
- Sie können jede Regel manuell anwenden oder sie in „ WP Umbrella “ per Schalter aktivieren und dies mit nur wenigen Klicks auf Ihr gesamtes Portfolio anwenden.
- Absicherung allein reicht nicht aus. Zu einer robusten Konfiguration gehören auch Maßnahmen zur Prävention (Updates, Behebung von Sicherheitslücken), zur Erkennung (Überwachung, Malware-Scans) und zur Wiederherstellung (zuverlässige Backups, Notfallplan).
- WP Umbrella vereint den gesamten WordPress-Sicherheitszyklus (Prävention, Erkennung und Wiederherstellung) an einem Ort, sodass Sicherheit Teil Ihrer regelmäßigen Wartungsroutine wird.
Was versteht man unter WordPress-Hardening?
Die WordPress-Absicherung ist Teil der Präventionsmaßnahmen im Rahmen der WordPress-Sicherheit. Dabei werden die Einstellungen Ihrer Website angepasst, um Schwachstellen zu beseitigen, bevor ein Angreifer diese ausnutzen kann.
Wenn Ihre Website ein Haus wäre, würde die WordPress-Sicherheitsoptimierung bedeuten, sicherzustellen, dass die Fenster geschlossen sind, die Hintertür verschlossen ist und kein Schild im Fenster darauf hinweist, welches Schloss Sie verwenden.
Im Gegensatz zur Malware-Entfernung geht es bei der WordPress-Absicherung nicht darum, auf einen bereits erfolgten Einbruch zu reagieren, sondern darum, den Zugriff auf Ihre Website von vornherein zu erschweren.
Eine gute Absicherung hat keinerlei Auswirkungen auf das Erscheinungsbild oder die Funktionsweise Ihrer Website für Besucher.
Es blockiert einfach still und leise einige der gängigen Methoden, auf die Angreifer zurückgreifen. Dazu gehören das Erraten von Benutzernamen, wiederholte Anmeldeversuche oder das Ausspähen sensibler Informationen über Ihre Website.
Warum die Absicherung von WordPress für Agenturen wichtig ist
Wenn Sie Ihre eigene Website verwalten, ist die Absicherung von WordPress eine sinnvolle Maßnahme. Wenn Sie Websites für Kunden verwalten, gehört dies zu Ihren beruflichen Pflichten.
Ein WordPress-Wartungsvertrag (oder Website-Wartungsvertrag) ist oft eine Zusicherung, dass diese Art von Arbeit im Hintergrund erledigt wird. Ihre Kunden sind in der Regel keine WordPress-Sicherheitsexperten, aber wenn sie Ihnen ihre Website anvertrauen, erwarten sie von Ihnen, dass Sie diese pflegen, häufige Sicherheitslücken schließen und die Einfallstore sichern, die Angreifer am ehesten als Erstes ausprobieren werden.
Jede Website, die Sie betreuen, ist ein potenzielles Ziel, und die meisten Websites weisen dieselben Schwachstellen auf.
Angreifer wählen ihre Ziele selten einzeln aus. Sie durchsuchen das Internet in großem Umfang nach einfachen Einfallstoren und greifen diejenigen an, in die sie als Erstes eindringen können. Eine Website, die die grundlegenden Sicherheitsvorschriften befolgt, bietet ihnen weniger einfache Einstiegsmöglichkeiten, sodass ihre Bots schnell zu einem leichteren Ziel übergehen.
Ein umfassender Überblick darüber, was der Schutz von Kundenwebsites tatsächlich beinhaltet, wird im „Kompletten WordPress-Sicherheitsleitfaden“ erläutert, der unten verfügbar ist.
Die wichtigsten Maßnahmen zur Absicherung von WordPress
Als Nächstes werden wir uns mit einigen Regeln zur Absicherung von WordPress befassen, erklären, was die einzelnen Regeln bewirken und warum sie hilfreich sind.
- Verbergen Sie Ihre WordPress-Version. Standardmäßig gibt WordPress seine Versionsnummer direkt im Quellcode Ihrer Seite aus. Das ist so, als würden Sie einen Zettel an Ihre Tür hängen, auf dem steht, welches Schloss Sie verwenden. Angreifer lesen diesen Zettel und suchen sich dann die passende Sicherheitslücke heraus. Wenn Sie die Versionsnummer verbergen, verlieren sie diesen Anhaltspunkt.
- Verhindern Sie die Ermittlung von Benutzernamen. Bevor Bots Passwörter erraten können, benötigen sie Benutzernamen. WordPress gibt diese über Autorenseiten, die REST-API und Ihre Sitemap preis. Wenn Sie dies unterbinden, versiegt diese Quelle. Autorenseiten leiten nicht angemeldete Besucher einfach zurück auf Ihre Startseite.
- Fehlermeldungen bei der Anmeldung verbergen. Die Meldung „Falsches Passwort“ verrät einem Angreifer stillschweigend, dass der Benutzername korrekt war. Eine einzige allgemeine Fehlermeldung bei jedem fehlgeschlagenen Anmeldeversuch gibt ihm jedoch keinerlei Anhaltspunkte.
- Deaktivieren Sie den Editor für Theme- und Plugin-Dateien. WordPress ermöglicht es Administratoren, den Live-Code direkt über das Dashboard zu bearbeiten. Das ist praktisch – bis sich jemand Zugang zu einem Admin-Konto verschafft und es nutzt, um innerhalb von Sekunden Malware einzuschleusen. Schalten Sie diese Funktion aus. Sie werden sie nicht vermissen.
- Fügen Sie Sicherheits-Header hinzu. Dabei handelt es sich um kleine Anweisungen, die Ihre Website an den Browser sendet und die diesem mitteilen, wie er sich verhalten soll. Sie unterbinden gängige Tricks wie Clickjacking und Content-Sniffing. Für Ihre Besucher sind sie unsichtbar, für Angreifer jedoch lästig.
- Begrenzen Sie die Anzahl der Anmeldeversuche. Brute-Force-Angriffe basieren auf schnellem Ausprobieren: Tausende von Versuchen pro Minute. Verlangsamen Sie diese Versuche, und der gesamte Angriff bricht zusammen. Es lohnt sich für den Angreifer einfach nicht mehr, und genau das ist Ihr Ziel.
- Deaktivieren Sie XML-RPC. Diese veraltete Funktion wird häufig zur Verstärkung von Brute-Force-Angriffen und Pingback-DDoS-Angriffen genutzt. Die meisten Websites benötigen sie schlichtweg nicht.
- Verlangen Sie eine Zwei-Faktor-Authentifizierung für Administratoren. Passwörter allein können erraten, offengelegt oder gestohlen werden, und die Zwei-Faktor-Authentifizierung schützt davor, indem sie zusätzlich zu Ihrem Passwort einen zweiten Schritt bei der Anmeldung erfordert, in der Regel einen Einmalcode.
- Sichern Sie Ihre .htaccess-Datei. Diese Maßnahme blockiert gleich mehrere Dinge auf einmal. Sie fügt Ihrer .htaccess-Datei eine Schutzsperre hinzu, die verhindert, dass PHP in beschreibbaren Ordnern wie „uploads“ ausgeführt wird, den Zugriff auf sensible Dateien wie wp-config.php, Debug-Protokolle und Datenbank-Dumps blockiert und die Verzeichnisauflistung deaktiviert.
Keine dieser Regeln zur WordPress-Absicherung hat Auswirkungen auf die Besucher Ihrer Website. Sie verringern lediglich die Wahrscheinlichkeit, dass Angreifer in Ihr System eindringen, erheblich.
Automatisieren Sie die Absicherung von WordPress mit WP Umbrella
Da Sie nun die Liste haben, können Sie alle diese Regeln zur Absicherung von WordPress selbst umsetzen.
Wenn Sie jedoch eine WordPress-Agentur sind, die mehrere Kundenwebsites verwaltet, kann es mühsam werden, dies auf jeder Website manuell durchzuführen. Sie müssen für jede neue Website dieselbe Einrichtung wiederholen, sich merken, welche Schritte Sie bereits abgeschlossen haben, und den Überblick darüber behalten, welche Schutzmaßnahmen auf der jeweiligen Website aktiviert sind. Wenn Sie nicht besonders gut organisiert sind, kann es leicht passieren, dass Sie dabei einen Schritt übersehen.
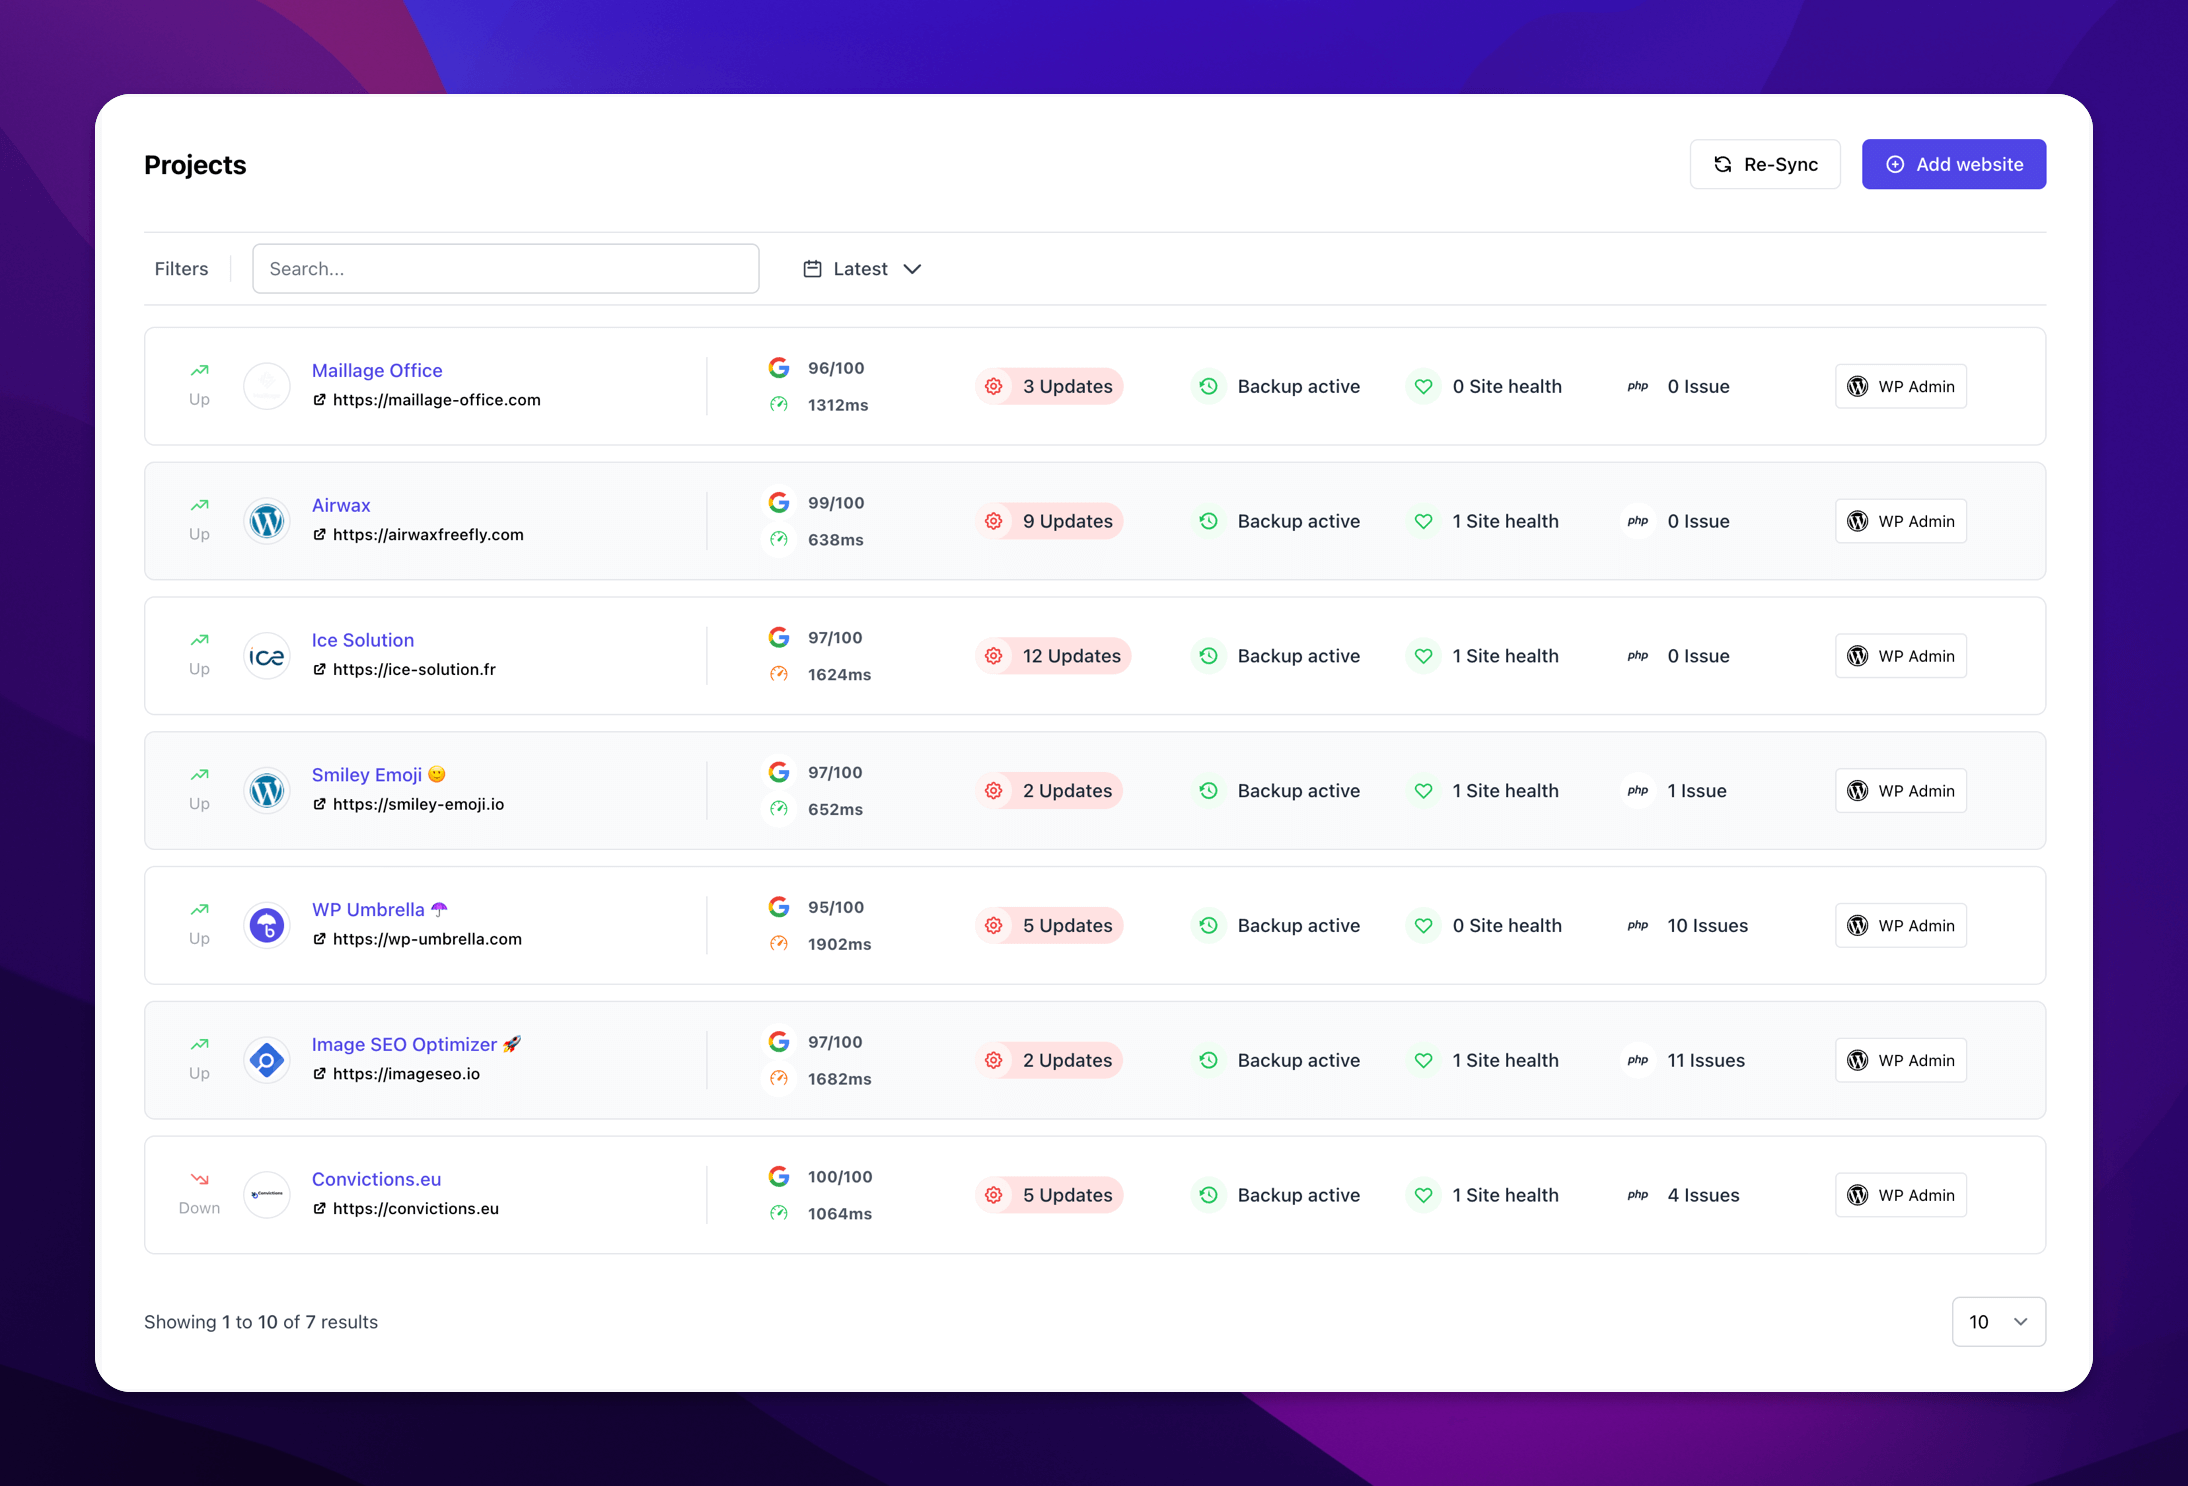
Deshalb macht „ WP Umbrella “ die Dinge ganz einfach. Die Sicherheitsmaßnahmen sind als Reihe von Ein-/Aus-Schaltern direkt in das Dashboard integriert. Öffnen Sie einfach den Abschnitt „Hardening“ für eine Website und aktivieren Sie entweder alle Funktionen auf einmal oder nur diejenigen, die für diese bestimmte Website geeignet sind.

Auf diese Weise lässt sich eine typische Website in etwa einer Minute absichern – ganz ohne zusätzlichen Code oder ein weiteres Plugin.
Einige Faktoren machen dies in großem Maßstab praktikabel:
- Das funktioniert auf Seitenebene, sodass Sie XML-RPC auf der einen Seite, die es benötigt, aktiviert lassen und es überall sonst deaktivieren können.
- Jede Regel ist reversibel und wird vor ihrer Anwendung sicher getestet, sodass Sie eine Steuerung deaktivieren können, falls sie Ihnen jemals im Weg stehen sollte.
- Und da es über WP Umbrella läuft und nicht über ein Plugin, das auf jeder einzelnen Website installiert ist, entstehen keinerlei Leistungseinbußen.
Die Sicherheitsfunktionen, darunter die Zwei-Faktor-Authentifizierung, stehen auf jeder mit WP Umbrella verbundenen Website ohne zusätzliche Kosten zur Verfügung.
Reicht die WordPress-Absicherung aus?
Durch Sicherheitsmaßnahmen werden gängige Schwachstellen geschlossen, doch keine einzelne Sicherheitsmaßnahme kann eine Website vollständig schützen. Eine solide WordPress-Sicherheitskonfiguration deckt den gesamten Zyklus ab: Prävention, Erkennung und Wiederherstellung.
- Bei der Prävention geht es darum, die Wahrscheinlichkeit eines Angriffs von vornherein zu verringern. Dazu gehören Maßnahmen wie die Absicherung Ihrer WordPress-Website, die Installation sicherer Plugins, Themes und Kern-Updates, virtuelles Patching für bekannte Sicherheitslücken sowie die Verwendung sicherer Passwörter.
- Bei der Erkennung geht es darum, festzustellen, wann etwas schiefläuft. Durch die Überwachung von Leistung und Verfügbarkeit, Malware-Scans und Aktivitätsprotokolle können Sie verdächtige Aktivitäten erkennen, bevor sie zu einem größeren Problem werden.
- Bei der Wiederherstellung geht es darum, Ihre Website wieder in Betrieb zu nehmen, wenn Prävention und Erkennung nicht ausreichen. Zuverlässige Backups bieten Ihnen die Möglichkeit, nach einem erfolgreichen Angriff oder einem anderen schwerwiegenden Problem eine einwandfreie Version Ihrer Website wiederherzustellen. Sie sollten außerdem über einen vorab getesteten Wiederherstellungsplan verfügen, der festlegt, wie Sie vorgehen, wenn Ihre Website angegriffen wird und Sie sich in einer Stresssituation befinden. Wenn Sie sich nicht sicher sind, wie ein Wiederherstellungsplan konkret aussehen sollte, lesen Sie den kostenlosen Leitfaden unten.
Ein Tool für den gesamten Sicherheitszyklus
Wenn Sie mehrere WordPress-Seiten verwalten, vereint „ WP Umbrella “ Prävention, Erkennung und Wiederherstellung an einem Ort. Sie können Seiten absichern, deren Leistung, Verfügbarkeit und Sicherheit überwachen, auf Malware scannen, sichere Updates durchführen, zuverlässige Backups verwalten und vieles mehr. Und das alles über dasselbe einheitliche Dashboard.
Das bedeutet, dass Sie Sicherheitsmaßnahmen in Ihre regelmäßige Wartungsroutine integrieren können, anstatt sie als separate Aufgabe zu behandeln. Sichern Sie neue Websites ab, sobald Sie sie übernehmen, halten Sie deren Software auf dem neuesten Stand, achten Sie auf ungewöhnliche Vorkommnisse und stellen Sie sicher, dass Sie über eine zuverlässige Möglichkeit zur Wiederherstellung verfügen, falls etwas schiefgeht.

Schlussfolgerung
Bei der WordPress-Absicherung geht es darum, die gängigen Sicherheitslücken zu schließen, die Angreifer als Erstes ausnutzen, wenn sie versuchen, Zugriff auf Ihre Website zu erlangen. In dieser Anleitung haben wir praktische Maßnahmen behandelt, wie das Verbergen Ihrer WordPress-Version, das Verhindern der Benutzeraufzählung und den Schutz Ihres Login-Bereichs.
Diese Maßnahmen lassen sich einfach umsetzen und erfordern weder ein zusätzliches Plugin noch das Schreiben von Code oder die Beauftragung teurer Berater. Wenn Sie Kundenwebsites verwalten, können Sie durch die Einbindung dieser Maßnahmen in Ihre regelmäßige Wartungsroutine viele häufige Sicherheitsangriffe verhindern.
Die Absicherung ist jedoch nur ein Teil der WordPress-Sicherheit. Sie müssen außerdem weitere Sicherheitsmaßnahmen ergreifen, wie zum Beispiel Ihre Websites auf dem neuesten Stand zu halten, sie auf Probleme zu überwachen, auf Malware zu scannen sowie über zuverlässige Backups und einen Wiederherstellungsplan zu verfügen.
WP Umbrella fasst all dies in einem Dashboard für Ihr gesamtes Portfolio zusammen. Auf diese Weise wird die Sicherheit Teil Ihres regulären Arbeitsablaufs und ist nicht mehr nur eine weitere Aufgabe, an die Sie denken und die Sie manuell erledigen müssen.
Häufig gestellte Fragen
Unter „WordPress-Hardening“ versteht man die Anpassung der Einstellungen Ihrer Website, um Schwachstellen zu beseitigen, bevor Angreifer diese ausnutzen können. Dazu gehören Maßnahmen wie das Verbergen Ihrer WordPress-Version, das Blockieren der Benutzeraufzählung, die Begrenzung von Anmeldeversuchen und das Deaktivieren risikobehafteter Endpunkte. Dies ist die Präventionsstufe der WordPress-Sicherheit.
Nein. Durch Hardening lassen sich die häufigsten Angriffe abwehren, doch für eine hohe Sicherheit sind zudem proaktive Maßnahmen zur Prävention, Erkennung und Wiederherstellung erforderlich. Hardening ist die erste Schutzebene, aber nicht die einzige.
Nein. Eine gute Absicherung hat keinen Einfluss darauf, wie Ihre Website für Besucher aussieht oder funktioniert.
Ja. Jeder Schritt in dieser Anleitung lässt sich manuell umsetzen, ohne dass ein weiteres Plugin installiert werden muss, und die meisten davon sind kostenlos. Der Nachteil ist der Zeitaufwand: Sie müssen jeden Schritt von Hand einrichten und auf jeder Website wiederholen. „ WP Umbrella “ verwandelt dieselben Schritte in Ein-/Aus-Schalter, die Sie über ein einziges Dashboard in etwa einer Minute pro Website aktivieren oder deaktivieren können.
Der zuverlässigste Ansatz besteht darin, die Absicherung in Ihre standardmäßigen Einführungs- und Wartungsabläufe zu integrieren, damit jede Website denselben Schutz erhält. „ WP Umbrella “ unterstützt Sie dabei, indem es Ihnen ermöglicht, die Absicherung entweder für einzelne Websites oder für Ihr gesamtes Portfolio über ein einziges Dashboard anzuwenden, und indem jede Regel rückgängig gemacht werden kann, falls für eine Website eine Ausnahme erforderlich ist.
Sind Sie bereit, Ihre Produktivität zu steigern, Ihre Kunden zu beeindrucken und Ihre WordPress-Agentur auszubauen?
Installieren Sie WP Umbrella in einer Minute auf Ihren Websites und entdecken Sie eine neue Art, mehrere WordPress-Sites zu verwalten.
Jetzt kostenlos loslegen