
WordPress-Sicherheit in „ WP Umbrella “: Ersetzen Sie mehrere Sicherheits-Plugins durch eine einzige Lösung
Bei der WordPress-Sicherheit wird oft für jede Aufgabe und auf jeder Kunden-Website ein anderes Tool benötigt. Hier erfahren Sie, wie „ WP Umbrella “ dies in drei Ebenen handhabt – von den grundlegenden Funktionen, die auf jeder Website enthalten sind, bis hin zur fachkundigen Hilfe, wenn eine Website gehackt wird – und das alles über Ihr Wartungs-Dashboard.

TL;DR
- WP Umbrella bietet Agenturen eine zuverlässige Lösung für die Verwaltung der WordPress-Wartung und -Sicherheit auf all ihren Websites, ohne dass zusätzliche Plugins installiert werden müssen oder die Websites dadurch langsamer werden.
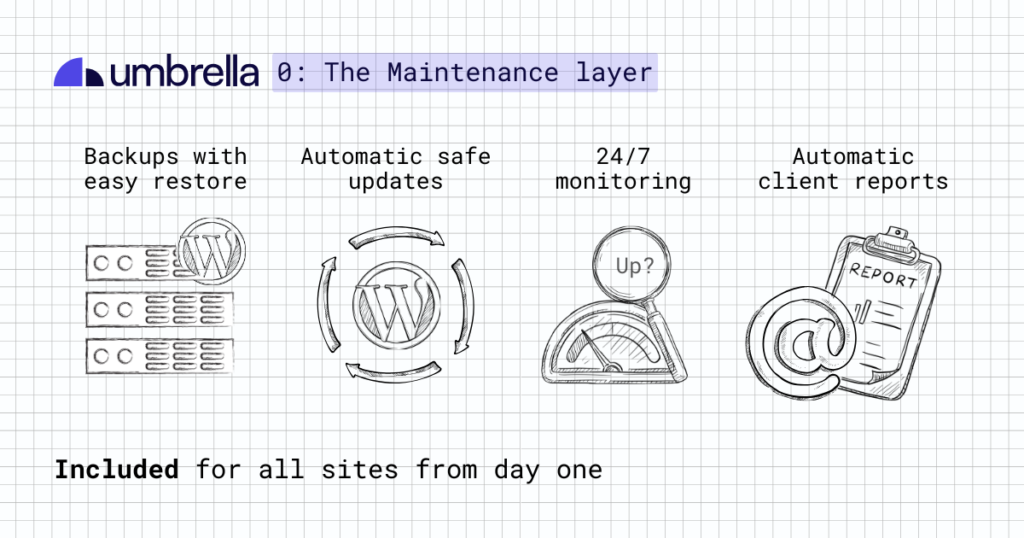
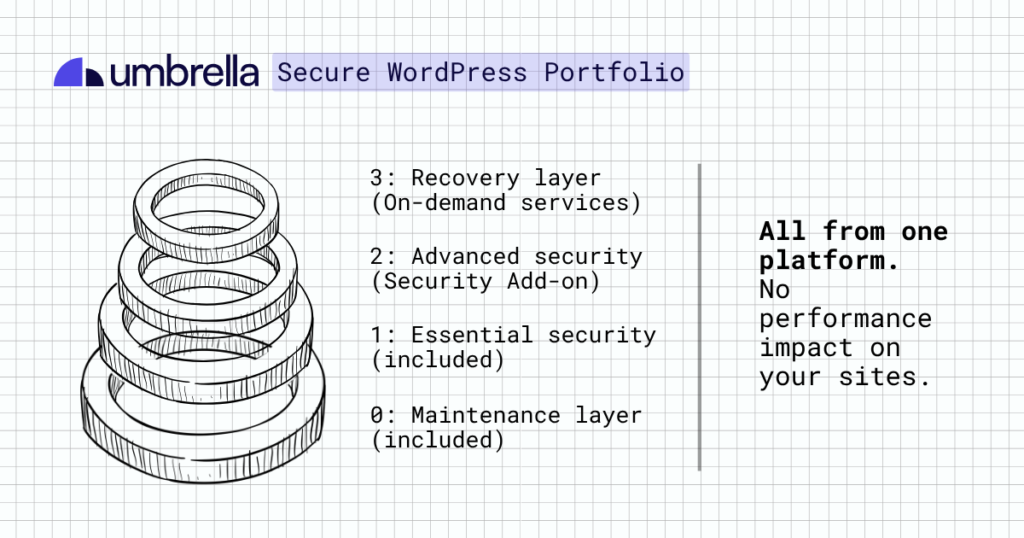
- 0. Wartungsstufe (in jeder Website enthalten): Backups mit Wiederherstellung per Mausklick, automatische, sichere Updates, Überwachung der Verfügbarkeit und Leistung.
- 1. „Essential Security Layer“ (in jeder Website enthalten): Überwachung auf Sicherheitslücken, WordPress-Absicherung, Assistent für den Website-Zustand und vorrangige Sicherheitsupdates.
- 2. Erweiterte Sicherheitsstufe (das Sicherheits-Add-on): eine Firewall mit virtuellen Patches auf Basis von Patchstack, täglicher Malware-Prüfung, Aktivitätsprotokoll und einer gemeinsamen IP-Blockliste.
- 3. Wiederherstellungsschicht (Expertenhilfe auf Abruf): ein Sicherheitsaudit mit einem detaillierten Bericht sowie ein verwalteter Bereinigungsdienst.
Wie viele verschiedene Tools benötigen Sie, um die Sicherheit von WordPress effektiv zu gewährleisten? Einen Schwachstellenscanner. Eine Backup-Lösung. Vielleicht Cloudflare als Firewall. Ein Tool zur Überwachung der Aktivitäten. Und noch etwas, um Malware zu entfernen, wenn eine Website kompromittiert wird.
Um die Sicherheit einer WordPress-Website zu gewährleisten, muss man unter Umständen eine ganze Reihe verschiedener Tools verwalten, von denen jedes sein eigenes Dashboard, eigene Benachrichtigungen, Einstellungen und eine eigene monatliche Rechnung hat.
Und wenn man als WordPress-Agentur Dutzende oder Hunderte von Kundenwebsites betreut, wird das schnell unübersichtlich. Man braucht eine Sicherheitslösung, die funktioniert, und einen überschaubaren Arbeitsablauf, den man tatsächlich skalieren kann.
In diesem Artikel werde ich Ihnen erläutern, wie wir beides miteinander verbunden haben: zuverlässige, durchgängige Sicherheit und einen flexiblen Arbeitsablauf, der an jedem von Ihnen verwalteten Standort funktioniert.
Das Problem, wenn man die WordPress-Sicherheit von der Wartung trennt
Seit Jahren wird die WordPress-Sicherheit getrennt von den übrigen Wartungsarbeiten behandelt.
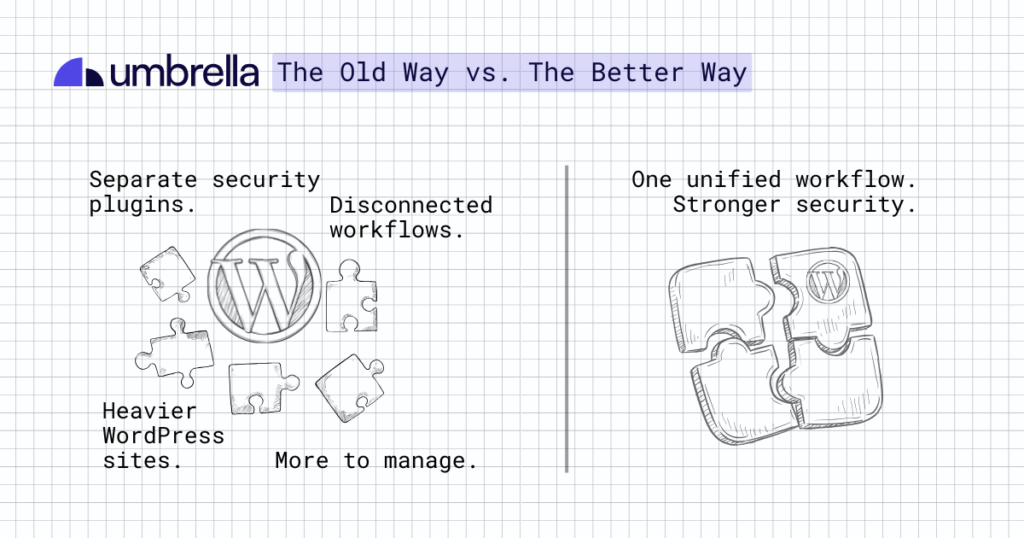
Sie installieren ein Sicherheits-Plugin, um nach Schwachstellen zu suchen oder auf Malware zu überwachen. Anschließend wechseln Sie zurück zu Ihren Wartungstools, um Updates durchzuführen, Backups zu verwalten oder die Leistung der Website zu überwachen.
Jedes weitere Plugin, das Sie installieren, belastet die WordPress-Seite jedoch zusätzlich.
Und wenn Ihre Sicherheits- und Wartungstools nicht miteinander vernetzt sind, wird Ihr Arbeitsablauf ineffizienter. Sie springen zwischen verschiedenen Dashboards hin und her, verwalten separate Warnmeldungen und wechseln von einem Tool zum anderen, nur um Maßnahmen zur Behebung eines Problems zu ergreifen.
Sicherheit war schon immer ein zentraler Bestandteil der Pflege einer WordPress-Website.
Eine Sicherheitslücke wird oft durch ein Update behoben. Die Wiederherstellung nach einem Malware-Befall hängt davon ab, ob ein einwandfreies Backup vorliegt. Und die Sicherheit einer Website beginnt damit, sie auf dem neuesten Stand und in einwandfreiem Zustand zu halten.
Warum also die Sicherheit in einem separaten Tool unterbringen?
Die Sicherheit sollte Teil desselben Arbeitsablaufs sein wie die übrigen Wartungsaufgaben für WordPress, damit Sie Probleme erkennen und sofort Maßnahmen ergreifen können.
Unterschiedliche Kunden, unterschiedliche Sicherheitsanforderungen
Es gibt noch eine weitere Herausforderung, mit der WordPress-Agenturen in puncto Sicherheit konfrontiert sind. Wenn Sie ein großes Portfolio verwalten:
- Nicht jeder Kunde wünscht sich denselben Schutzumfang, und
- Nicht jeder Kunde verfügt über das gleiche Budget dafür.
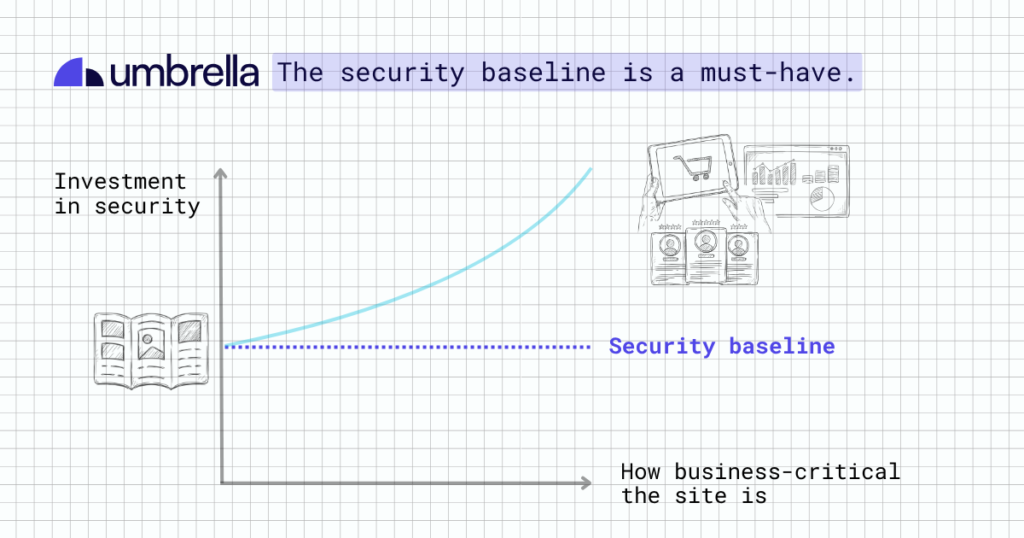
Eine fünfseitige Broschüren-Website und ein WooCommerce-Shop, der rund um die Uhr Bestellungen abwickelt, bergen nicht das gleiche Geschäftsrisiko. Manche Kunden wünschen sich alle Sicherheitsmaßnahmen, die Sie anbieten können. Andere möchten die Kosten so gering wie möglich halten.
Was nicht zur Diskussion stehen sollte, ist der Mindeststandard. Die grundlegenden Sicherheitsanforderungen sollten nicht vom Budget des Kunden oder davon abhängen, wie wichtig dessen Website für sein Unternehmen ist.
Und wenn man Dutzende von Websites verwaltet, kann man es sich nicht leisten, für jeden Kunden ein völlig anderes Sicherheitskonzept aufzubauen.
Sie benötigen genügend Flexibilität, um eine hochwertige E-Commerce-Website anders zu schützen als eine kleine Prospekt-Website, ohne dabei zusätzlichen Wartungsaufwand zu verursachen.
Wie „ WP Umbrella “ das Thema Sicherheit angeht
Diese Herausforderungen haben den Ansatz von „ WP Umbrella “ in Bezug auf die WordPress-Sicherheit geprägt.
Anstatt Ihren Stack um zahlreiche Sicherheits-Plugins zu erweitern oder eine abgespeckte Sammlung von Sicherheitsfunktionen zusammenzustellen, nur um ein Häkchen setzen zu können, hat WP Umbrella seine Sicherheits-Toolbox auf drei Grundsätzen aufgebaut:
- Sicherheit dort, wo die Wartung stattfindet.
Sie müssen nicht viele verschiedene zusätzliche Sicherheits-Plugins auf Ihren Websites installieren. Sie können alle Ihre WordPress-Wartungsaufgaben, einschließlich der Sicherheit, über Ihr zentrales WP Umbrella -Dashboard verwalten. - Versorgen Sie jede Website mit dem Nötigsten. Erweitern Sie den Schutz bei Bedarf.
WP Umbrella bietet vom ersten Tag an den unverzichtbaren Schutz für jede Website. Anschließend können Sie weitere Sicherheitsebenen hinzufügen, wenn die Website, das Risiko oder das Budget eines Kunden dies erfordern. - Jede Ebene nach höchsten Standards entwickeln.
Jede Ebene der Sicherheit von „ WP Umbrella “ ist so konzipiert, dass sie den Standards entspricht, die Sie von einer speziell auf Sicherheit ausgerichteten WordPress-Lösung erwarten. Agenturen erhalten alles, was sie benötigen, um ihr bestehendes Sicherheits-Plugin zu ersetzen, ohne dabei Abstriche bei ihren Sicherheitsstandards machen zu müssen.
Werfen wir nun einen Blick auf die einzelnen Schichten, aus denen sich der Sicherheitsstack von WP Umbrellazusammensetzt.
Die drei Ebenen der WordPress-Sicherheit im Detail WP Umbrella
Zunächst einmal ist der Sicherheitsansatz von „ WP Umbrella“ eng mit den bestehenden Wartungsabläufen der Behörden verzahnt. Backups, Updates, Berichte sowie die Überwachung der Verfügbarkeit und Leistung werden alle in einem zentralen Dashboard zusammengefasst.
Wir können sie als „Layer 0“ oder „Wartungsebene“ bezeichnen.
Darüber hinaus bietet „ WP Umbrella “ drei zusätzliche Ebenen der WordPress-Sicherheit.
Ebene 1: Grundlegende Sicherheit
Sollte die Website eines Kunden jemals gehackt werden, möchten Sie auf keinen Fall sagen müssen: „Sicherheit war nicht Teil des Plans.“
Tatsache ist, dass Kunden von jedem Wartungsvertrag ein Mindestmaß an Sicherheit erwarten, auch wenn Sie dies bei der Vertragsanbahnung nie angesprochen haben.
Aus diesem Grund umfasst „ WP Umbrella “ bei jeder Website die wichtigsten Sicherheitsfunktionen ohne zusätzliche Kosten, sodass Sie kein separates Sicherheitsabonnement benötigen, um die grundlegenden Anforderungen abzudecken.
1.1: Überwachung von Sicherheitslücken
Eine Sicherheitslücke ist ein Fehler im Code des WordPress-Kerns, eines Plugins oder eines Themes, den Angreifer ausnutzen können, um sich Zugang zu einer Website zu verschaffen. Sicherheitslücken gehören zu den häufigsten Ursachen für Hackerangriffe auf WordPress-Websites, und es tauchen ständig neue auf.
WP Umbrella Überprüft jede Website alle 6 Stunden auf bekannte Sicherheitslücken im WordPress-Kern, in Plugins und Themes. Diese Überprüfung wird von Patchstack bereitgestellt. Sobald eine Sicherheitslücke gefunden wird, werden Sie umgehend benachrichtigt.
Sofern der Sicherheitspatch verfügbar ist, können Sie das betroffene Plugin, Theme oder den Kern über das gleiche Dashboard mithilfe der Funktion „Sichere Updates“ vonWP Umbrella aktualisieren.
Falls der Patch noch nicht veröffentlicht wurde, können Sie Angriffe auf diese Sicherheitslücke mit einem virtuellen Patch abwehren, indem Sie das Sicherheits-Add-on aktivieren (siehe Sicherheitsschicht 2).
1.2: WordPress-Sicherheitsoptimierung
Die WordPress-Absicherung umfasst eine Reihe von Sicherheitsmaßnahmen, mit denen häufige Schwachstellen einer WordPress-Website geschlossen werden.
Anstatt diese Maßnahmen einzeln manuell anzuwenden, erhalten Sie im Dashboard von „ WP Umbrella “ eine Liste mit Sicherheitsmaßnahmen. Jede davon verfügt über einen eigenen Ein-/Aus-Schalter.
Sie können alle Funktionen auf einmal aktivieren oder nur die Steuerelemente auswählen, die für eine bestimmte Website sinnvoll sind. So können Sie beispielsweise XML-RPC auf den meisten Client-Websites deaktivieren, es aber auf einer Website aktiviert lassen, die es noch benötigt.
WP Umbrella bietet folgende Sicherheitsmaßnahmen:
- Verbergen Sie Ihre WordPress-Version. Verhindern Sie, dass Ihre WordPress-Version öffentlich sichtbar ist.
- Benutzerauflistung blockieren. Verhindern Sie, dass Angreifer WordPress-Benutzernamen leicht herausfinden können.
- Fehlermeldungen bei der Anmeldung ausblenden. Allgemeine Anmeldefehler anzeigen, damit Angreifer weniger Informationen erhalten.
- Deaktivieren Sie den Theme- und Plugin-Editor. Verhindern Sie, dass Code direkt über das WordPress-Dashboard bearbeitet wird.
- Fügen Sie Sicherheits-Header hinzu. Fügen Sie Header hinzu, die vor gängigen browserbasierten Angriffen schützen.
- Anmeldeversuche begrenzen. Wiederholte Anmeldeversuche verlangsamen, um Brute-Force-Angriffe zu erschweren.
- XML-RPC deaktivieren. Deaktivieren Sie XML-RPC, wenn eine Website diese Funktion nicht benötigt.
- Zweifaktor-Authentifizierung vorschreiben. Einen zusätzlichen Anmeldeschritt für Administratorkonten einrichten.
- Sichern Sie die .htaccess-Datei. Schützen Sie sensible Dateien, beschreibbare Ordner und andere häufige Angriffspunkte.
Einfach ausgedrückt: Diese Steuerelemente bieten Agenturen eine schnelle Möglichkeit, häufige WordPress-Sicherheitslücken auf all ihren Websites zu schließen, ohne jede Website manuell konfigurieren zu müssen. Dadurch lässt sich die Absicherung in „ WP Umbrella “ schnell, einfach und problemlos an jede Website anpassen.
1.3: Assistent für den Zustand der Website
WP UmbrellaDas Sicherheits-Dashboard von … fungiert als Assistent für alle Ihre Websites. Es überprüft automatisch jene Teile einer WordPress-Installation, die bei der Verwaltung vieler Websites leicht übersehen werden.
Es weist auf PHP-Versionen hin, für die keine Sicherheitspatches mehr bereitgestellt werden, überprüft, ob HTTPS korrekt eingerichtet ist, stellt fest, ob Suchmaschinen die Website indexieren können, und vieles mehr. Außerdem sucht es nach inaktiven Plugins und Themes, da Angreifer ein anfälliges Plugin auch nach dessen Deaktivierung noch ausnutzen können, solange dessen Dateien auf dem Server verbleiben.
Anschließend werden die Ergebnisse in zwei Abschnitte gegliedert: Was heute Ihre Aufmerksamkeit erfordert und was bereits geprüft und für in Ordnung befunden wurde.
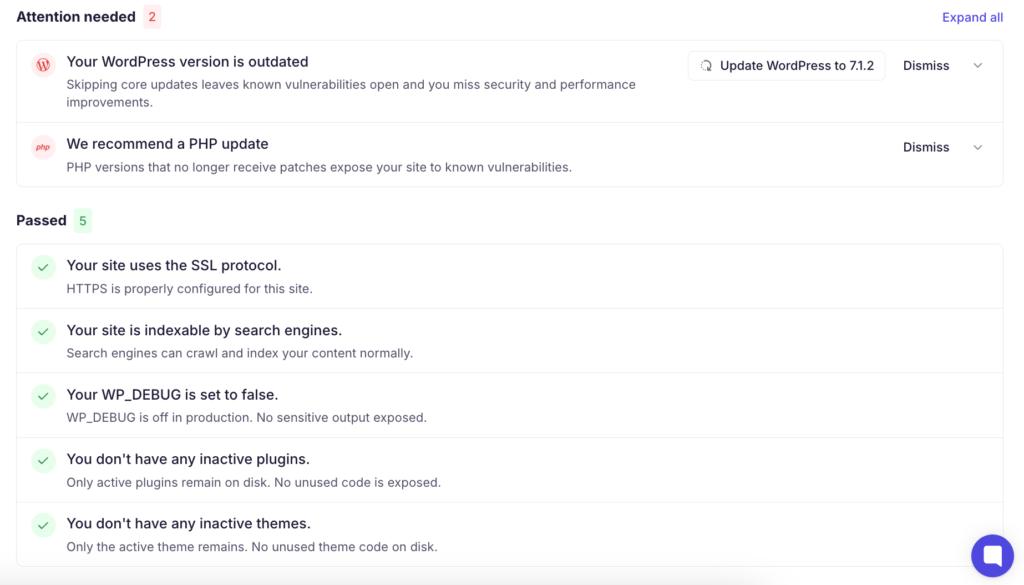
Jede Ausgabe enthält einen kurzen Hinweis darauf, warum das Thema wichtig ist.
Wenn WP Umbrella das Problem für Sie beheben kann, befindet sich die Schaltfläche „Aktualisieren“ direkt neben der Warnmeldung.
Wenn Sie die Behebung bereits geplant haben oder sie für diese Website nicht zutrifft, können Sie den Eintrag schließen und weitermachen. Sobald Sie einen Eintrag geschlossen haben, wird er aus der Liste entfernt, sodass das Dashboard stets übersichtlich und leicht lesbar bleibt.
1.4: Sicherheitsupdates mit hoher Priorität
Die meisten Behörden führen Updates nach einem festen Zeitplan durch, beispielsweise einmal pro Woche. Sicherheitsangriffe auf eine neue Sicherheitslücke beginnen jedoch oft bereits innerhalb weniger Stunden, nachdem diese bekannt geworden ist.
Wenn Sie den Sicherheitspatch installieren, sobald er verfügbar ist, können Sie die Zeit, in der Ihre Website diesen Angriffen ausgesetzt ist, erheblich verkürzen.
Wenn Sie vorrangige Sicherheitsupdates aktivieren, installiert WP Umbrella Sicherheitspatches, sobald diese veröffentlicht werden, ohne auf Ihren regulären Zeitplan zu warten. Ihre übrigen Updates erfolgen weiterhin nach dem normalen Zeitplan, und nur die Patches für bekannte Sicherheitslücken werden vorgezogen.
Die automatische Installation von Updates ist jedoch nur dann sinnvoll, wenn dadurch die Websites der Kunden nicht beeinträchtigt werden. Um sicherzustellen, dass dies nicht geschieht, setzt WP Umbrella seine „Safe Updates“-Technologie ein.
Vor der Installation des Updates: WP Umbrella:
- Überprüft, ob die neue Version mit der Website kompatibel ist.
- Erstellt eine Sicherungskopie, damit das Update bei Bedarf rückgängig gemacht werden kann.
- Erstellt einen Screenshot der Website.
Anschließend installiert es das Sicherheitsupdate und überprüft die Website erneut.
Nach dem Update:
- Es sorgt dafür, dass die Website geladen wird.
- Es wird ein weiterer Screenshot erstellt, um ihn mit dem ursprünglichen zu vergleichen. Durch diese visuelle Überprüfung lassen sich Probleme erkennen, die bei einer einfachen Verfügbarkeitsprüfung übersehen würden, wie beispielsweise ein fehlerhaftes Layout oder ein verschwundener Abschnitt.
- Sollte das Update einen Fehler verursachen, die Website lahmlegen oder ein Darstellungsproblem hervorrufen, benachrichtigt Sie „ WP Umbrella “ und führt mithilfe der zuvor erstellten Sicherung automatisch ein Rollback durch.
- Wenn alles in Ordnung ist, ist die Aktualisierung abgeschlossen, und WP Umbrella leert den Cache, sodass Besucher die aktualisierte Website sofort sehen können.
Ebene 2: Erweiterte Sicherheit
Wenn sie voll ausgeschöpft wird, bietet die erste Sicherheitsebene von WP Umbrellabereits ein hohes Maß an Schutz.
Für manche Standorte steht jedoch mehr auf dem Spiel als für andere. Für diese besonders wertvollen oder risikoreicheren Kundenstandorte bietet WP Umbrella das „Security Add-on“ an, das eine zusätzliche Schutzebene bereitstellt.
Wann wird Layer 2 benötigt?
Die Sicherheitslage bei WordPress verändert sich rasant. Im Jahr 2026 tauchen ständig neue Sicherheitslücken auf, und Angreifern ist es egal, ob es sich bei einer Website um eine kleine Präsentationsseite oder einen stark frequentierten Online-Shop handelt. Sie automatisieren ihre Angriffe und dringen in jede Website ein, die eine nicht gepatchte Sicherheitslücke aufweist.
Stellen Sie sich zu jeder Website eine Frage: Was passiert, wenn diese Website gehackt wird? Wenn die Antwort lautet: „Wir stellen das Backup wieder her und machen weiter“, reicht der Schutz in Ebene 1 möglicherweise aus.
Aber was ist, wenn eine gehackte Website zu verlorenen Bestellungen, gefährdeten Kundendaten, dem Verlust von Leads und einem Geschäftsinhaber führt, der Sie um 8 Uhr morgens anruft und fragt, warum auf seiner Website eine Warnung angezeigt wird … Dann sollte diese Website über das Sicherheits-Add-on verfügen.
Das Sicherheits-Add-on ist auch dann hilfreich, wenn Sie auf einigen Websites bereits für ein separates Sicherheits-Plugin bezahlen. Sie erhalten die Firewall, den Malware-Scan und das Aktivitätsprotokoll im selben Dashboard wie Ihre Updates und Backups, sodass Sie das zusätzliche Tool nicht mehr benötigen und nicht mehr zwischen verschiedenen Anmeldungen hin- und herwechseln müssen.
Schauen wir uns einmal an, was genau im Sicherheits-Add-on von WP Umbrellaenthalten ist.
2.1: Firewall und virtuelles Patching
Wenn Sie diese Option aktivieren, erhält Ihre Website proaktiven Schutz durch Patchstack, eine der führenden Quellen für WordPress-Sicherheitsinformationen.
Wie funktioniert das? Wenn eine Sicherheitslücke entdeckt wird, kann es zu einer zeitlichen Lücke zwischen der Veröffentlichung der Sicherheitslücke und der Veröffentlichung eines Patches durch den Entwickler kommen. Die virtuelle Patching-Technologie von Patchstack schützt Ihre Website während dieser Lücke, indem sie Angriffe auf den anfälligen Code blockiert, noch bevor ein offizielles Update verfügbar ist.
Damit ist virtuelles Patching eine der wenigen proaktiven Sicherheitsmaßnahmen, mit denen Sie Ihre Websites in der gefährlichsten Phase schützen können: wenn eine Sicherheitslücke bekannt ist, es aber noch keinen offiziellen Patch gibt.
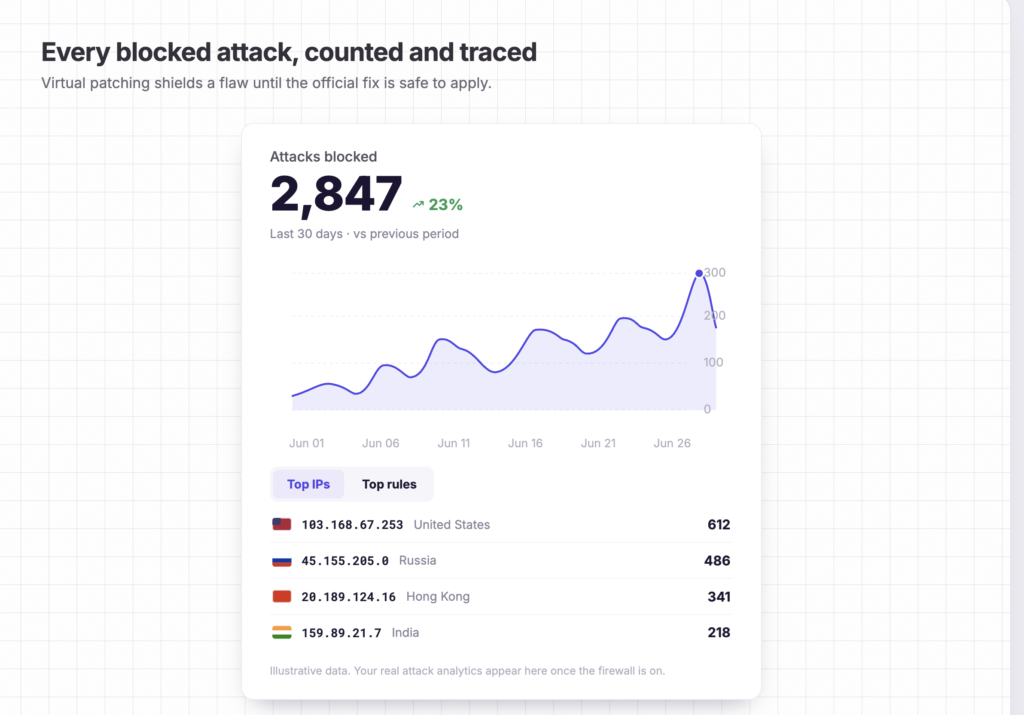
Darüber hinaus können Sie für jede Website auch die in den letzten 30 Tagen abgewehrten Angriffe einsehen, einschließlich der betroffenen IP-Adresse, der Herkunft des Angriffs und der Regel, durch die er abgewehrt wurde.
Auf diese Weise sind Sie nicht nur im Hintergrund geschützt. Sie können Ihrem Kunden auch zeigen und ihm erklären, was blockiert wird und welche Probleme eine Website hat.
2.2: Tägliche Malware-Prüfung
Der Malware-Scanner läuft auf den Servern von WP Umbrellaund nicht auf der Website Ihres Kunden, sodass die Website nicht verlangsamt wird.
Dies ist insbesondere bei der Malware-Prüfung von Bedeutung. Herkömmliche Scanner können beim Scannen von Dateien auf einer Website erhebliche CPU-Ressourcen beanspruchen. Bei stark ausgelasteten oder gemeinsam genutzten Hosting-Lösungen kann dies zu langsameren Websites und weniger verfügbaren Ressourcen für Besucher führen.
WP Umbrella übernimmt das Scannen außerhalb von WordPress, sodass Ihre Websites täglich auf Malware überprüft werden, ohne dass dabei zusätzliche Serverlast entsteht.
Der Scanner läuft täglich, benachrichtigt Sie jedoch nur dann, wenn er sicher ist, dass etwas Ihre Aufmerksamkeit erfordert, sodass Sie nicht öfter als nötig durch Warnmeldungen abgelenkt werden.

Jede Warnmeldung gibt an, wann die Malware entdeckt wurde, in welcher Datei sie sich befindet und was zu tun ist, um die Website wieder sicher zu machen.
Sollte es sich um eine schwerwiegende Infektion handeln, können Sie das Team von „ WP Umbrella“ um ein detailliertes Sicherheitsaudit oder einen umfassenden Bereinigungsservice bitten (siehe Layer 3).
2.3: Sicherheitsprotokoll
Wenn ein Kunde sagt, seine Website „sieht komisch aus“, oder wenn ein neues Administrator-Konto auftaucht, an dessen Erstellung sich niemand erinnern kann, müssen Sie wissen, was passiert ist und wer dafür verantwortlich ist. Das Sicherheitsprotokoll liefert Ihnen diese Antwort, ohne dass Sie Server- oder WordPress-Protokolle durchforsten müssen.
Es erkennt typische Anzeichen dafür, dass eine Website kompromittiert wurde, wie beispielsweise Brute-Force-Anmeldeversuche, ungewöhnliche Anmeldungen, Änderungen an Benutzerrollen und Änderungen an Kern-Dateien.
Wenn das System etwas feststellt, werden Ihnen das betroffene Konto, die IP-Adresse, von der die Aktivität ausging, sowie eine minutengenaue Zeitleiste der Ereignisse angezeigt. Einige Benachrichtigungen enthalten zudem Vorschläge für das weitere Vorgehen, sodass Sie auch dann Maßnahmen ergreifen können, wenn Sie kein WordPress-Sicherheitsexperte sind.
2.4: Gemeinsame IP-Sperrliste
Stand Oktober 2026 sind mehr als 90.000 Websites mit WP Umbrella verbunden. Wenn eine IP-Adresse dabei erwischt wird, wie sie eine dieser Websites angreift, wird sie einer gemeinsamen Sperrliste hinzugefügt.
Jede Website mit dem Sicherheits-Add-on blockiert diese IP-Adresse dann auf der Anmeldeseite, bevor sie dort irgendetwas versuchen kann.
Das bedeutet, dass ein Angreifer, der auf der Website einer anderen Behörde abgefangen wird, gestoppt werden kann, bevor er auch die Website Ihres Kunden erreicht.
Ebene 3: Wiederherstellung
Die ersten beiden Ebenen dienen dazu, Angriffe abzuwehren und Probleme frühzeitig zu erkennen. Doch die Sicherheit von WordPress ist niemals unüberwindbar. Wenn ein Tool das verspricht, handelt es sich wahrscheinlich nur um leere Marketingversprechen.
Selbst wenn Sie über den bestmöglichen Schutz verfügen, wird es Situationen geben, in denen Sie einen Sicherheitsexperten hinzuziehen müssen: beispielsweise bei einer Website, die bereits gehackt wurde, oder bei der Website eines neuen Kunden, die seit Jahren nicht mehr ordnungsgemäß gewartet wurde.
Wenn die Sicherheit ordnungsgemäß gewährleistet ist, kommen solche Situationen nicht sehr oft vor. Daher macht es wenig Sinn, ein monatliches Abonnement zu bezahlen, nur um einen Experten zur Verfügung zu haben.
Aus diesem Grund bietet WP Umbrella zwei Sicherheitsdienste auf Abruf an. Sie bestellen diese bei Bedarf und ausschließlich für die betroffenen Websites. So schonen Sie Ihr Budget und erhalten dennoch schnelle, zuverlässige Hilfe, wenn Sie sie benötigen.
3.1: WordPress-Sicherheitsaudit (+Bericht)
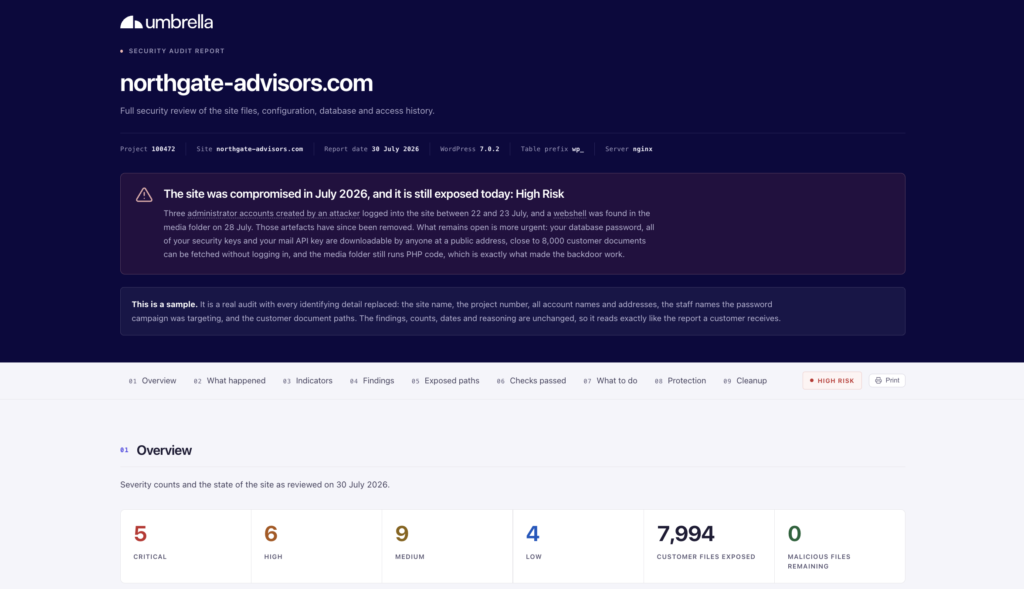
Das Sicherheitsaudit vermittelt Ihnen einen umfassenden Überblick darüber, wie sicher eine Website derzeit ist und welche Probleme zuerst behoben werden müssen. Es ist besonders nützlich, wenn Malware entdeckt wird.
Auf Ihren Wunsch hin untersucht das Team von „ WP Umbrella “ Ihre Website eingehend. Dabei werden die Dateien, die Datenbank, die Einstellungen und der Zugriffsverlauf überprüft, um genau zu rekonstruieren, was passiert ist und wie die Malware eingedrungen ist.
Anschließend erhalten Sie einen übersichtlichen Bericht (siehe Beispielbericht), aus dem hervorgeht, was schiefgelaufen ist, wo die Schwachstellen lagen und wie schwerwiegend die einzelnen Probleme sind. Vor allem aber enthält der Bericht konkrete Maßnahmen, mit denen Sie die Probleme beheben und das Risiko verringern können, dass sich ein solcher Angriff wiederholt.
Der Bericht ist leicht verständlich und praxisorientiert. Er führt Sie Schritt für Schritt durch den Vorfall, fast wie in einem Krimi. Außerdem wird darin aufgeführt, was das Team überprüft und ausgeschlossen hat, sodass Sie wissen, welche Teile der Website einwandfrei sind.
3.2: Verwalteter Bereinigungsdienst
Sollte eine Website infiziert sein und Sie weder die Zeit noch das Fachwissen haben, um die Bereinigung durchzuführen, kann das Team von WP Umbrelladies für Sie übernehmen.
Der Reinigungsdienst ist ein auf Anfrage erbrachter Service, und das Team geht dabei wie folgt vor:
- Verhindern Sie die weitere Ausbreitung der Infektion und ändern Sie anschließend alle Passwörter und Zugangsschlüssel, die der Angreifer möglicherweise eingesehen hat.
- Schließen Sie die Einfallstelle des Angreifers auf Serverebene, wo eine Plugin-Einstellung die Korrektur nicht rückgängig machen kann.
- Installieren Sie den WordPress-Kern und die Plugins erneut aus sauberen, offiziellen Quellen.
- Entfernen Sie alles, was der Angreifer hinterlassen hat, und scannen Sie anschließend die gesamte Website erneut.
- Sichern Sie die Website: Deaktivieren Sie den Datei-Editor, erzwingen Sie HTTPS und richten Sie die Zwei-Faktor-Authentifizierung ein.
Sobald die Arbeit abgeschlossen ist, erhalten Sie einen Vorher-Nachher-Bericht, den Sie Ihrem Kunden vorlegen können.
Was bedeutet das für Ihr WordPress-Wartungsgeschäft?
Der eigentliche Vorteil des mehrschichtigen Ansatzes von „ WP Umbrella“ für die WordPress-Sicherheit besteht darin, dass es sich nicht um einen Einheitsdienst handeln muss.
Sie können die Schutzebenen nach Belieben kombinieren. Bieten Sie jedem Kunden vom ersten Tag an den notwendigen Schutz. Bieten Sie dann mehr an, wenn die Website dies benötigt. Und ziehen Sie fachliche Hilfe erst dann hinzu, wenn tatsächlich etwas passiert.
| Sicherheitsschicht | Was ist im Lieferumfang enthalten? | Am besten geeignet für | Kosten |
| Ebene 1: Grundlegende Sicherheit | Überwachung von Sicherheitslücken, Absicherung von WordPress, Zustandsprüfungen der Website, vorrangige Sicherheitsupdates. | Jede Website, die Sie verwalten | Im „ WP Umbrella “-Tarif enthalten. Keine zusätzlichen Kosten. |
| Ebene 2: Sicherheits-Add-on | Firewall und virtuelles Patching, tägliche Malware-Prüfung, Sicherheitsprotokoll, gemeinsame IP-Blockliste | Geschäftskritische Kundenstandorte | 2 € pro Website und Monat |
| Ebene 3: Intervention und Genesung | Sicherheitsaudit, verwalteter Bereinigungsdienst | Eine Website mit Malware oder eine verdächtige Website, die Sie von einem anderen Entwickler übernehmen | Auf Anfrage: 30 € pro Standort (Prüfung), 180 € (Beseitigung). |
WP UmbrellaDank der Sicherheitsschichten von […] haben Sie mehr Kontrolle über Ihre Kosten, Ihre Preisgestaltung und das von Ihnen angebotene Serviceniveau, ohne dass die Sicherheit zu einer weiteren Aufgabe wird, mit der sich Ihr Team ständig auseinandersetzen oder die es separat verwalten muss.
Zusammenfassung
Um WordPress-Websites sicher zu halten, muss man sich oft auf viele verschiedene Tools verlassen: Schwachstellenscans, Firewalls, Aktivitätsprotokolle, Malware-Beseitigung und vieles mehr. „ WP Umbrella “ integriert diese Sicherheitsaufgaben in denselben Arbeitsablauf, den Sie bereits für die Verwaltung von Updates, Backups und die Leistungsüberwachung nutzen.
Dank des mehrschichtigen Ansatzes müssen Sie nicht jedem Kunden die gleiche Sicherheitskonfiguration zuweisen. Stattdessen erhält jede Website die grundlegenden Sicherheitsmaßnahmen, und Sie können den Websites, bei denen ein Sicherheitsvorfall die größten Schäden verursachen würde, einen stärkeren Schutz hinzufügen. Darüber hinaus können Sie fachkundige Hilfe hinzuziehen, wenn eine Website ein Sicherheitsaudit oder eine vollständige Malware-Beseitigung benötigt.
Am einfachsten lässt sich die Funktionsweise veranschaulichen, indem Sie einige Client-Websites mit WP Umbrella verbinden und das Sicherheits-Dashboard öffnen. Dort sehen Sie, was Ihrer Aufmerksamkeit bedarf, wie Sie die einzelnen Websites absichern können, was bereits geschützt ist und wo Sie möglicherweise eine weitere Sicherheitsebene hinzufügen sollten.
Starten Sie Ihre kostenlose Testphase für „ WP Umbrella “. Keine Kreditkarte erforderlich.
FAQ zur WordPress-Sicherheit im Inneren WP Umbrella
Ja, mit dem „Security“-Add-on. „Layer 1“ umfasst bereits die Überwachung von Sicherheitslücken, die Absicherung und Zustandsprüfungen für jede Website. Das Add-on bietet zusätzlich eine Firewall mit virtuellem Patching, täglichen Malware-Scans und einem Aktivitätsprotokoll, sodass Sie ein Plugin wie Wordfence, Sucuri oder Solid Security auf dieser Website bedenkenlos ersetzen können.
Ja. Wenn Sie noch nicht bereit für den Wechsel sind, können Sie die Websites nach und nach auf das Sicherheitssystem von WP Umbrellaumstellen.
Fragen Sie den Kunden, was ihm entgehen würde, wenn die Website morgen gehackt würde. Lautet die Antwort „Nicht viel, wir würden ein Backup wiederherstellen“, reicht in der Regel Layer 1 aus. Geschäftskritische Websites wie Online-Shops, Mitglieder- und Buchungsseiten, Websites, die dem Kunden neue Interessenten bringen, sowie Websites, die Sie gerade von einem anderen Entwickler übernommen haben, sind gute Kandidaten für das Sicherheits-Add-on.
Nein. Sie aktivieren die Funktion für jede Website einzeln, sodass Sie sie für diejenigen Websites nutzen können, bei denen ein Hackerangriff den Kunden am meisten kosten würde, wie zum Beispiel Online-Shops oder Mitgliederportale. Alle anderen Websites erhalten weiterhin Layer 1 ohne zusätzliche Kosten.
Es handelt sich um eine Firewall-Regel, die Angriffe auf eine bekannte Sicherheitslücke blockiert, bevor der Entwickler des Plugins oder Themes einen Patch veröffentlicht. In „ WP Umbrella “ wird diese Funktion von Patchstack bereitgestellt und ist im Sicherheits-Add-on enthalten.
Ebene 1 ist kostenlos (im Standard- WP Umbrella -Tarif enthalten, der 1,99 € pro Website und Monat kostet). Das Sicherheits-Add-on kostet 2 € pro Website und Monat. Das Sicherheitsaudit kostet 30 € und die verwaltete Malware-Beseitigung 180 €; beides sind einmalige Zahlungen, die bei Bedarf anfallen.
Stellen Sie zunächst Ihr letztes fehlerfreies Backup wieder her, damit Besucher wieder eine sichere Website vorfinden. Aktualisieren Sie anschließend das Plugin oder Theme, über das der Angreifer eindringen konnte. Ein guter Scanner zeigt Ihnen sowohl an, welches Backup Sie verwenden sollten, als auch, welche Schwachstelle behoben werden muss. Überprüfen Sie abschließend das Sicherheitsprotokoll, um festzustellen, was sich wann geändert hat. Prüfen Sie, ob der Angreifer eine versteckte Hintertür hinterlassen hat, und stellen Sie sicher, dass Sie diese schließen, bevor sie erneut genutzt wird. Alternativ können Sie beim Team von WP Umbrellaein Sicherheitsaudit oder einen umfassenden Malware-Beseitigungsdienst anfordern.