
Sécurité WordPress dans « WP Umbrella » : Remplacer plusieurs plugins de sécurité par une seule solution
En matière de sécurité WordPress, il faut souvent utiliser un outil différent pour chaque tâche, sur chaque site client. Voici comment WP Umbrella gère cela en trois niveaux : des éléments essentiels inclus sur chaque site à l'assistance d'experts en cas de piratage, le tout depuis votre tableau de bord de maintenance.

TL;DR
- WP Umbrella offre aux agences une solution fiable pour gérer la maintenance et la sécurité de WordPress sur l'ensemble de leurs sites, sans avoir à installer de plugins supplémentaires ni à ralentir leurs sites.
- 0. Niveau « Maintenance » (inclus avec chaque site): sauvegardes avec restauration en un clic, mises à jour automatiques et sécurisées, surveillance de la disponibilité et des performances.
- 1. Couche de sécurité essentielle (incluse avec chaque site) : surveillance des vulnérabilités, renforcement de la sécurité de WordPress, assistant de santé du site et mises à jour de sécurité prioritaires.
- 2. Couche de sécurité avancée (module complémentaire de sécurité) : un pare-feu doté d'une fonctionnalité de correctifs virtuels fournie par Patchstack, d'une analyse quotidienne à la recherche de logiciels malveillants, d'un journal d'activité et d'une liste noire d'adresses IP partagée.
- 3. Couche de restauration (assistance d'experts à la demande) : un audit de sécurité accompagné d'un rapport détaillé ; et un service de nettoyage géré.
De combien d'outils différents avez-vous besoin pour assurer efficacement la sécurité de WordPress ? Un scanner de vulnérabilités. Une solution de sauvegarde. Peut-être Cloudflare pour le pare-feu. Un outil pour surveiller l'activité. Et un autre pour éliminer les logiciels malveillants lorsqu'un site est piraté.
Assurer la sécurité d'un site WordPress peut impliquer de gérer plusieurs outils différents, chacun doté de son propre tableau de bord, de ses alertes, de ses paramètres et de sa facture mensuelle.
Et quand on est une agence WordPress chargée de la maintenance de dizaines, voire de centaines de sites clients, la situation devient vite compliquée. Il faut une sécurité efficace et un flux de travail gérable, capable de s'adapter à la croissance de l'activité.
Dans cet article, je vais vous expliquer comment nous avons réussi à concilier ces deux aspects : une sécurité fiable de bout en bout et un flux de travail flexible qui s'adapte à tous les sites que vous gérez.
Le problème lié à la séparation entre la sécurité de WordPress et sa maintenance
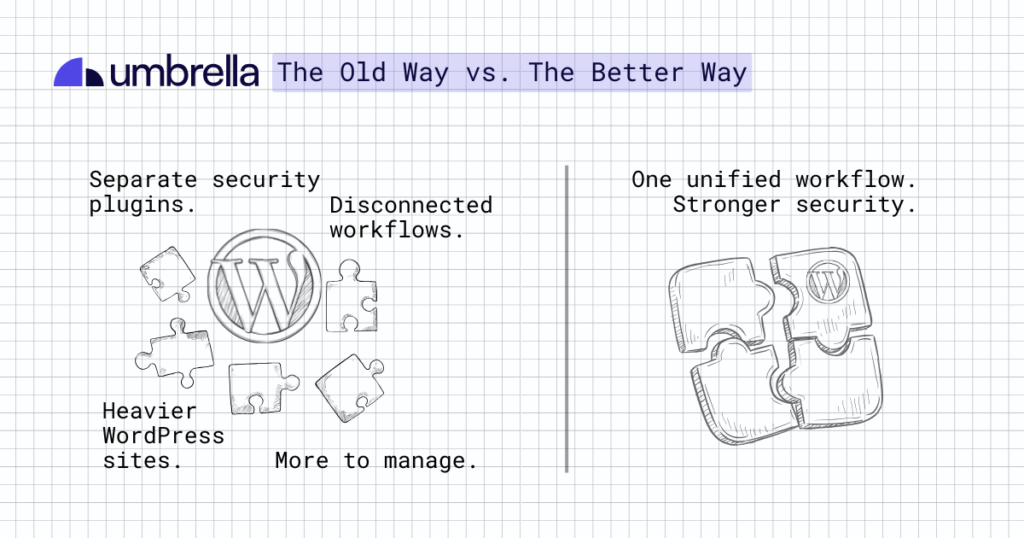
Depuis des années, la sécurité de WordPress est gérée séparément du reste de vos tâches de maintenance.
Vous installez un plugin de sécurité pour détecter les failles de sécurité ou surveiller la présence de logiciels malveillants. Ensuite, vous revenez à vos outils de maintenance pour effectuer des mises à jour, gérer les sauvegardes ou surveiller les performances du site.
Mais chaque plugin supplémentaire que vous installez alourdit davantage le site WordPress.
Et lorsque vos outils de sécurité et de maintenance ne sont pas connectés entre eux, votre flux de travail perd en efficacité. Vous devez passer d’un tableau de bord à l’autre, gérer des alertes distinctes et passer d’un outil à l’autre simplement pour intervenir sur un problème.
La sécurité a toujours joué un rôle central dans la gestion d'un site WordPress.
Une faille de sécurité est souvent corrigée par une mise à jour. Pour se remettre d'une attaque de logiciel malveillant, il est indispensable de disposer d'une sauvegarde intacte. Et pour garantir la sécurité d'un site, il faut avant tout veiller à ce qu'il soit à jour et en bon état de fonctionnement.
Alors, pourquoi garder la sécurité dans un outil distinct ?
La sécurité doit s'inscrire dans le même processus que le reste de la maintenance de votre site WordPress, ce qui vous permet de détecter un problème et d'y remédier immédiatement.
Des clients différents, des besoins différents en matière de sécurité
Les agences WordPress sont confrontées à un autre défi en matière de sécurité. Lorsque vous gérez un vaste portefeuille de sites :
- tous les clients ne demandent pas le même niveau de protection, et
- Tous les clients ne disposent pas du même budget pour cela.
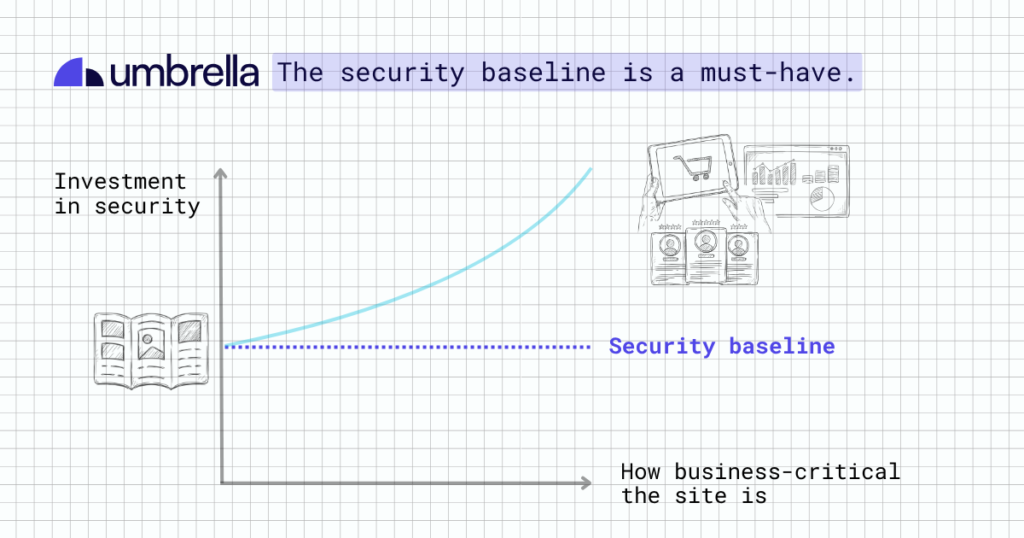
Un site de cinq pages servant de brochure et une boutique WooCommerce traitant des commandes 24 heures sur 24 ne présentent pas les mêmes risques pour l'entreprise. Certains clients souhaitent bénéficier de toutes les mesures de sécurité que vous pouvez leur proposer. D'autres préfèrent limiter les coûts au maximum.
Ce qui ne devrait pas faire l'objet d'un débat, c'est le niveau minimum requis. Les éléments essentiels en matière de sécurité ne devraient pas dépendre du budget du client ni de l'importance de son site web pour son activité.
Et lorsque vous gérez des dizaines de sites, vous ne pouvez pas vous permettre de mettre en place une configuration de sécurité totalement différente pour chaque client.
Il faut disposer d'une flexibilité suffisante pour sécuriser un site de commerce électronique de grande valeur différemment d'un petit site vitrine, sans pour autant créer un nouveau casse-tête en matière de maintenance.
L'approche d'WP Umbrella . en matière de sécurité
Ces défis ont influencé la manière dont WP Umbrella a abordé la sécurité de WordPress.
Au lieu d’ajouter plusieurs plugins de sécurité à votre infrastructure ou de mettre en place un ensemble de fonctionnalités de sécurité édulcorées juste pour cocher une case, WP Umbrella a conçu sa boîte à outils de sécurité autour de trois principes :
- Assurez la sécurité là où s'effectue la maintenance.
Vous n'avez pas besoin d'installer de nombreux plugins de sécurité supplémentaires sur vos sites. Vous pouvez gérer toutes vos tâches de maintenance WordPress, y compris la sécurité, depuis votre tableau de bord centralisé WP Umbrella . - Offrez l’essentiel à chaque site. Ajoutez des fonctionnalités supplémentaires si nécessaire.
WP Umbrella assure la protection indispensable à chaque site, dès le premier jour. Vous permet ensuite d’ajouter des niveaux de sécurité supplémentaires lorsque le site, les risques ou le budget d’un client l’exigent. - Chaque couche est conçue selon les normes les plus strictes.
Chaque couche du système de sécurité d’ WP Umbrella est conçue pour répondre aux normes que vous êtes en droit d’attendre d’une solution WordPress dédiée à la sécurité. Les agences disposent de tout ce dont elles ont besoin pour remplacer leur plugin de sécurité actuel sans pour autant abaisser leurs normes de sécurité.
Voyons maintenant les différentes couches qui composent l'infrastructure de sécurité de WP Umbrella.
Les trois niveaux de sécurité de WordPress en détail WP Umbrella
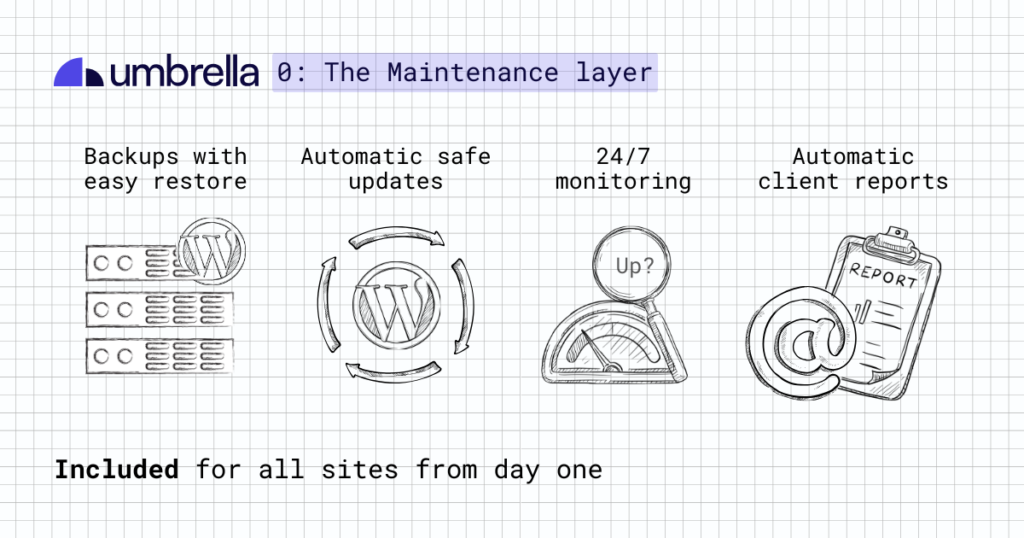
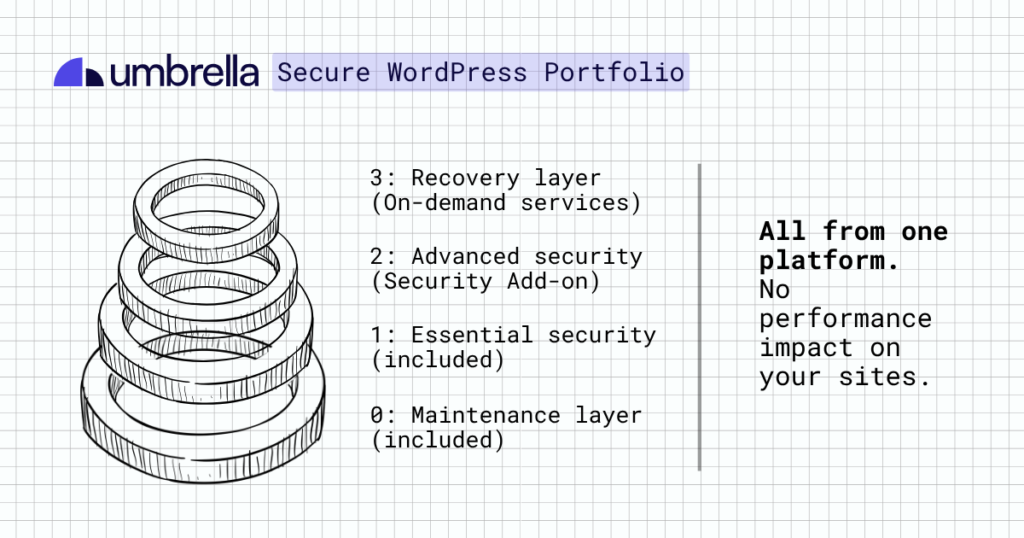
Tout d'abord, l'approche de sécurité d'WP Umbrellas'intègre parfaitement au processus de maintenance déjà en place dans les administrations. Les sauvegardes, les mises à jour, les rapports, ainsi que la surveillance de la disponibilité et des performances sont tous regroupés dans un tableau de bord centralisé.
On peut l'appeler « couche 0 » ou « couche de maintenance ».
À partir de là, WP Umbrella ajoute trois niveaux de sécurité à WordPress.
Niveau 1 : Sécurité essentielle
Si le site d'un client venait à être piraté, vous ne voudriez certainement pas vous retrouver à dire: « La sécurité ne faisait pas partie du projet ».
En réalité, les clients s'attendent à ce que tout contrat de maintenance offre un niveau de sécurité minimum, même si ce sujet n'a jamais été abordé lors de la prise en charge.
C'est pourquoi WP Umbrella intègre les principales fonctionnalités de sécurité à chaque site, sans frais supplémentaires ; vous n'avez donc pas besoin d'un abonnement de sécurité distinct pour bénéficier des fonctionnalités essentielles.
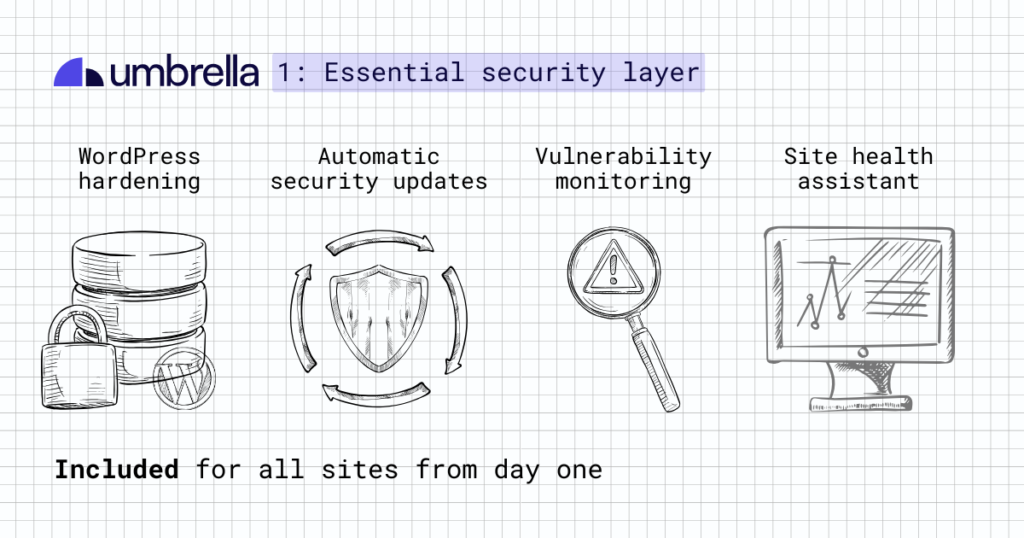
1.1 : Surveillance des vulnérabilités
Une vulnérabilité est une faille de sécurité présente dans le code du cœur de WordPress, d'un plugin ou d'un thème, que les pirates peuvent exploiter pour s'introduire dans un site. Les vulnérabilités constituent l'un des moyens les plus courants par lesquels les sites WordPress sont piratés, et de nouvelles vulnérabilités apparaissent sans cesse.
WP Umbrella surveille chaque site toutes les 6 heures afin de détecter les failles connues dans le cœur de WordPress, les extensions et les thèmes. Cette vérification est assurée par Patchstack. Lorsqu’une faille est détectée, vous en êtes immédiatement informé.
Si le correctif de sécurité est disponible, vous pouvez mettre à jour le plugin, le thème ou le cœur de WordPress concerné depuis ce même tableau de bord, grâce à la fonctionnalité « Mises à jour sécurisées » d’WP Umbrella.
Si le correctif n'est pas encore disponible, vous pouvez bloquer les attaques exploitant cette vulnérabilité à l'aide d'un correctif virtuel en activant le module complémentaire « Sécurité » (voir « Couche de sécurité 2 »).
1.2 : Renforcement de la sécurité de WordPress
Le renforcement de la sécurité de WordPress consiste en un ensemble de mesures de sécurité visant à combler les failles courantes d'un site WordPress.
Au lieu d'appliquer manuellement ces mesures une par une, vous disposez d'une liste de contrôles de renforcement de la sécurité dans le tableau de bord d'WP Umbrella . Chacun d'entre eux est doté d'un bouton d'activation/désactivation.
Vous pouvez les activer toutes en même temps ou ne sélectionner que les contrôles pertinents pour un site donné. Par exemple, vous pouvez désactiver XML-RPC sur la plupart des sites clients, tout en le laissant activé sur un site qui en a encore besoin.
Les contrôles de renforcement disponibles dans « WP Umbrella » sont les suivants :
- Masquez la version de WordPress. Empêchez que la version de WordPress ne soit visible publiquement.
- Bloquez l'énumération des utilisateurs. Empêchez les pirates de découvrir facilement les noms d'utilisateur WordPress.
- Masquer les messages d'erreur de connexion. Afficher des messages d'erreur génériques afin que les pirates disposent de moins d'informations.
- Désactivez l'éditeur de thèmes et de plugins. Empêchez toute modification directe du code depuis le tableau de bord WordPress.
- Ajouter des en-têtes de sécurité. Ajouter des en-têtes qui protègent contre les attaques courantes menées via les navigateurs.
- Limiter le nombre de tentatives de connexion. Ralentir les tentatives de connexion répétées afin de compliquer les attaques par force brute.
- Désactivez XML-RPC. Désactivez XML-RPC lorsqu'un site n'en a pas besoin.
- Exigez l'authentification à deux facteurs. Ajoutez une étape supplémentaire à la procédure de connexion pour les comptes administrateurs.
- Renforcez la sécurité du fichier .htaccess. Protégez les fichiers sensibles, les dossiers accessibles en écriture et les autres points d'attaque courants.
En résumé : ces contrôles permettent aux agences de combler rapidement les failles de sécurité courantes de WordPress sur l'ensemble de leurs sites, sans avoir à configurer chaque site manuellement. Le renforcement de la sécurité dans « WP Umbrella » devient ainsi rapide, simple et facile à adapter à chaque site.
1.3 : Assistant de surveillance de l'état du site
WP UmbrellaLe tableau de bord de sécurité de [nom] fonctionne comme un assistant pour tous vos sites. Il vérifie automatiquement les éléments d'une installation WordPress que l'on a tendance à négliger lorsqu'on gère de nombreux sites.
Il signale les versions de PHP qui ne bénéficient plus de correctifs de sécurité, vérifie si le protocole HTTPS est correctement configuré, s'assure que les moteurs de recherche peuvent indexer le site, et bien plus encore. Il recherche également les plugins et les thèmes inactifs, car les pirates peuvent toujours exploiter un plugin vulnérable même après sa désactivation, tant que ses fichiers restent sur le serveur.
Il classe ensuite les résultats en deux sections : ce qui nécessite votre attention aujourd'hui, et ce qui a déjà été vérifié et validé.
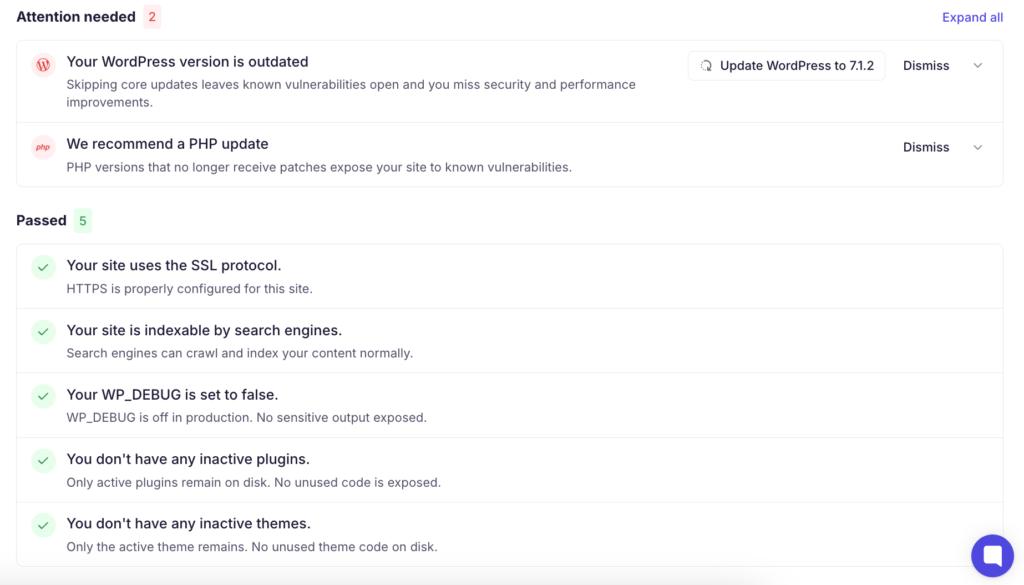
Chaque numéro est accompagné d'une brève note expliquant en quoi ce sujet est important.
Lorsque WP Umbrella peut résoudre le problème pour vous, le bouton de mise à jour apparaît juste à côté de l'avertissement.
Si vous avez déjà prévu la correction, ou si celle-ci ne concerne pas ce site, vous pouvez ignorer cet élément et passer à autre chose. Une fois que vous avez ignoré un élément, celui-ci disparaît de la liste, ce qui permet au tableau de bord de rester clair et facile à consulter à tout moment.
1.4 : Mises à jour de sécurité prioritaires
La plupart des agences publient des mises à jour selon un calendrier régulier, par exemple une fois par semaine. Or, les attaques visant une nouvelle faille de sécurité commencent souvent dans les heures qui suivent sa divulgation publique.
L'application du correctif de sécurité dès sa mise à disposition peut réduire considérablement la durée pendant laquelle votre site est exposé à ces attaques.
Lorsque vous activez les mises à jour de sécurité prioritaires, WP Umbrella installe les correctifs de sécurité dès leur publication, sans attendre la date prévue dans votre calendrier habituel. Vos autres mises à jour suivent toujours le calendrier normal ; seuls les correctifs concernant les failles de sécurité connues sont traités en priorité.
Cependant, l'installation automatique des mises à jour n'est utile que si celles-ci n'entraînent pas de dysfonctionnements sur les sites des clients. Pour s'assurer que cela ne se produise pas, WP Umbrella utilise sa technologie « Safe Updates » .
Avant d'installer la mise à jour, WP Umbrella:
- Vérifie que la nouvelle version est compatible avec le site.
- Crée une sauvegarde afin de pouvoir annuler la mise à jour si nécessaire.
- Réalise une capture d'écran du site.
Il installe ensuite la mise à jour de sécurité et vérifie à nouveau le site.
Après la mise à jour:
- Cela garantit le chargement du site.
- Il prend une autre capture d'écran pour la comparer à la première. Cette vérification visuelle permet de détecter des problèmes qu'une simple vérification de la disponibilité ne permettrait pas de repérer, comme une mise en page défectueuse ou une section qui a disparu.
- Si la mise à jour provoque une erreur, entraîne l'indisponibilité du site ou génère un problème d'affichage, WP Umbrella vous en informe et effectue automatiquement une restauration à l'aide de la sauvegarde qu'il a créée au préalable.
- Si tout semble correct, la mise à jour est terminée et WP Umbrella vide le cache afin que les visiteurs puissent voir immédiatement le site mis à jour.
Couche 2 : Sécurité avancée
Lorsqu’elle est exploitée à son plein potentiel, la première couche de sécurité d’ WP Umbrellaoffre déjà un niveau de protection élevé.
Mais certains sites sont plus exposés que d'autres. Pour les sites de clients à forte valeur ajoutée ou à haut risque, WP Umbrella propose le module complémentaire « Security Add-on », qui apporte une couche de protection avancée.
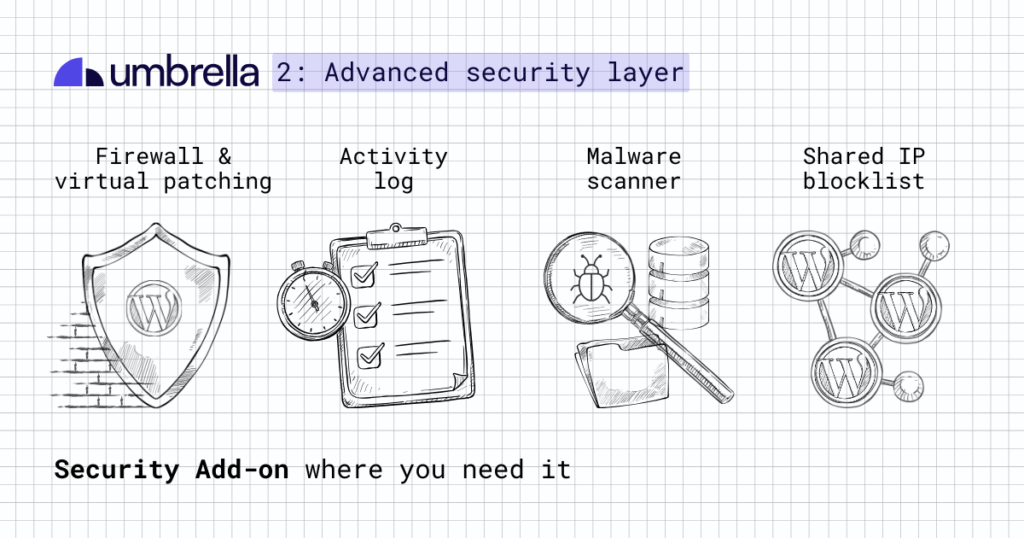
Dans quels cas la couche 2 est-elle nécessaire ?
La sécurité de WordPress évolue rapidement. En 2026, de nouvelles failles apparaissent sans cesse, et les pirates ne se soucient guère de savoir s’il s’agit d’un simple site vitrine ou d’une boutique en ligne très fréquentée. Ils automatisent leurs attaques et parviennent à s’introduire dans n’importe quel site présentant une faille non corrigée.
Posez-vous une question pour chaque site : que se passerait-il si ce site était piraté ? Si la réponse est : « Nous restaurerons la sauvegarde et passerons à autre chose », la protection de la couche 1 pourrait suffire.
Mais imaginez qu'un site piraté entraîne la perte de commandes, mette en danger les données clients, fasse disparaître des prospects, ou qu'un chef d'entreprise vous appelle à 8 heures du matin pour vous demander pourquoi son site affiche un message d'avertissement… Ce site devrait être équipé du module de sécurité.
Le module complémentaire de sécurité est également utile si vous payez déjà pour un plugin de sécurité distinct sur certains sites. Vous disposez ainsi du pare-feu, de l'analyse anti-malware et du journal d'activité dans le même tableau de bord que vos mises à jour et vos sauvegardes, ce qui vous permet de vous passer de cet outil supplémentaire et de ne plus avoir à passer d'un compte à l'autre.
Voyons ensemble ce que comprend exactement le module complémentaire de sécurité d'WP Umbrella.
2.1 : Pare-feu et correctifs virtuels
Activez cette option pour que votre site bénéficie d'une protection proactive assurée par Patchstack, l'une des principales sources d'informations sur la sécurité WordPress.
Comment ? Lorsqu'une vulnérabilité est découverte, il peut s'écouler un certain temps entre sa divulgation publique et la publication d'un correctif par le développeur. La technologie de correctifs virtuels de Patchstack protège votre site pendant cette période en bloquant les attaques visant le code vulnérable avant même qu'une mise à jour officielle ne soit disponible.
Le « patching virtuel » est donc l'une des rares mesures de sécurité proactives que vous pouvez mettre en œuvre pour protéger vos sites pendant la période la plus critique : lorsque l'existence d'une vulnérabilité est connue, mais qu'aucun correctif officiel n'est encore disponible.
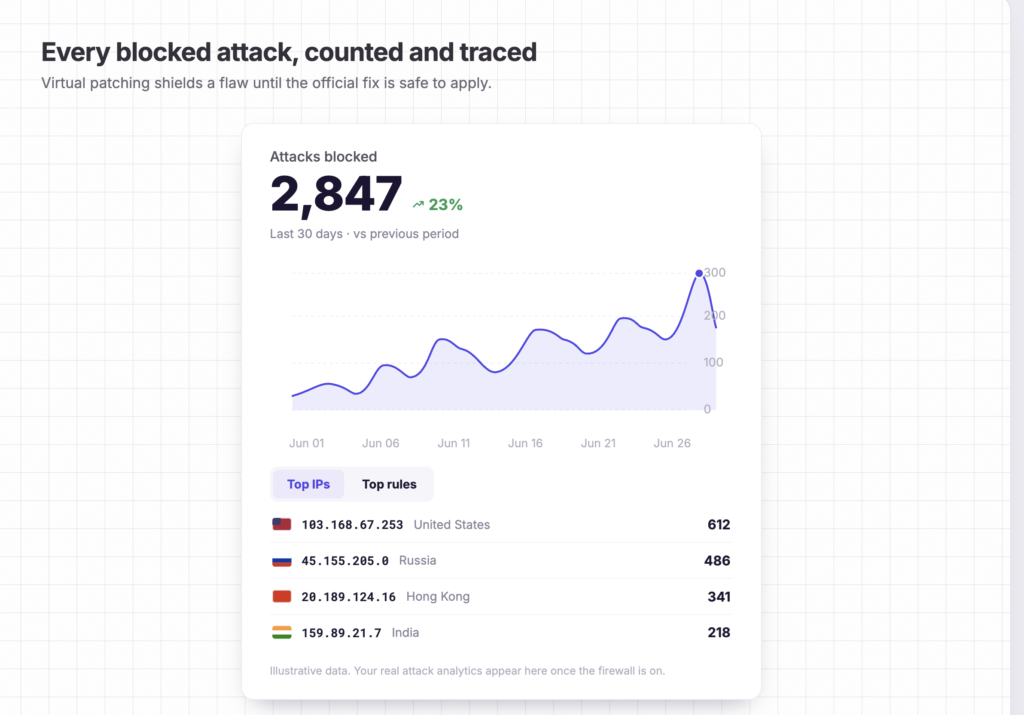
De plus, pour chaque site, vous pouvez également consulter les attaques bloquées au cours des 30 derniers jours, notamment l'adresse IP impliquée, l'origine de l'attaque et la règle qui l'a bloquée.
De cette façon, vous n'êtes pas seulement protégé en arrière-plan. Vous pouvez également voir et expliquer à votre client ce qui est bloqué et à quoi un site est confronté.
2.2 : Analyse quotidienne à la recherche de logiciels malveillants
Le scanner de logiciels malveillants fonctionne sur les serveurs de WP Umbrellaet non sur le site de votre client ; il n'entraîne donc aucun ralentissement du site.
Cela revêt une importance particulière dans le cadre de l'analyse anti-malware. Les scanners traditionnels peuvent solliciter considérablement le processeur lorsqu'ils analysent les fichiers d'un site. Sur un hébergement très fréquenté ou mutualisé, cela peut se traduire par un ralentissement des sites et une diminution des ressources disponibles pour les visiteurs.
WP Umbrella gère l'analyse en dehors de WordPress, ce qui permet à vos sites de bénéficier de vérifications quotidiennes à la recherche de logiciels malveillants sans aucune charge supplémentaire pour le serveur.
Le scanner fonctionne tous les jours, mais ne vous alerte que lorsqu'il est certain qu'un élément nécessite votre attention ; vous n'êtes donc pas dérangé par des alertes plus souvent que nécessaire.

Chaque alerte indique à quel moment le logiciel malveillant a été détecté, dans quel fichier il se trouve et les mesures à prendre pour rétablir la sécurité du site.
Si l'infection est grave, vous pouvez demander à l'équipe d'WP Umbrellade réaliser un audit de sécurité approfondi ou un service de nettoyage complet (voir « Layer 3 »).
2.3 : Journal des activités de sécurité
Lorsqu'un client vous dit que son site « a l'air bizarre », ou qu'un nouveau compte administrateur apparaît sans que personne ne se souvienne l'avoir créé, vous devez savoir ce qui s'est passé et qui en est responsable. Le journal d'activité de sécurité vous apporte cette réponse sans que vous ayez à fouiller dans les journaux du serveur ou de WordPress.
Il détecte les signes courants indiquant qu'un site a été piraté, tels que les tentatives de connexion par force brute, les connexions inhabituelles, les modifications apportées aux rôles des utilisateurs et les modifications des fichiers du cœur du système.
Lorsqu'il détecte une anomalie, vous pouvez voir le compte concerné, l'adresse IP d'où provient l'activité et un historique minute par minute des événements. Certaines alertes vous indiquent également la marche à suivre, ce qui vous permet d'agir même si vous n'êtes pas un expert en sécurité WordPress.
2.4 : Liste noire des blocs d'adresses IP partagés
En octobre 2026, plus de 90 000 sites étaient connectés à WP Umbrella. Lorsqu'une adresse IP est détectée en train d'attaquer l'un d'entre eux, elle est ajoutée à une liste noire partagée.
Chaque site équipé du module complémentaire « Sécurité » bloque alors cette adresse IP sur la page de connexion avant qu'elle ne puisse y effectuer la moindre action.
Cela signifie qu'un pirate détecté sur le site d'une autre agence peut être bloqué avant qu'il n'atteigne également le site de votre client.
Niveau 3 : Récupération
Les deux premières couches ont pour but de prévenir les attaques et de détecter les problèmes à un stade précoce. Mais la sécurité de WordPress n'est jamais infaillible. Si un outil vous promet cela, il s'agit probablement juste d'un argument marketing creux.
Même avec la meilleure protection qui soit, il arrivera parfois que vous ayez besoin de faire appel à un expert en sécurité : par exemple, si un site a déjà été piraté ou s'il s'agit du site d'un nouveau client qui n'a pas été correctement entretenu depuis des années.
Lorsque la sécurité est gérée correctement, ce genre de situation se produit rarement. Il n'est donc pas très judicieux de payer un abonnement mensuel simplement pour avoir un expert à disposition.
C'est pourquoi WP Umbrella propose deux services de sécurité à la demande. Vous les commandez lorsque vous en avez besoin et uniquement pour les sites concernés. Vous réalisez ainsi des économies tout en bénéficiant d'une assistance rapide et fiable lorsque vous en avez besoin.
3.1 : Audit de sécurité WordPress (+ rapport)
L'audit de sécurité vous offre une vue d'ensemble complète du niveau de sécurité actuel d'un site et des problèmes à résoudre en priorité. Il s'avère particulièrement utile lorsqu'un logiciel malveillant est détecté.
À votre demande, l'équipe d'WP Umbrella procède à une analyse approfondie de votre site. Elle examine les fichiers, la base de données, les paramètres et l'historique des accès afin de reconstituer précisément ce qui s'est passé et de déterminer comment le logiciel malveillant s'est introduit dans le système.
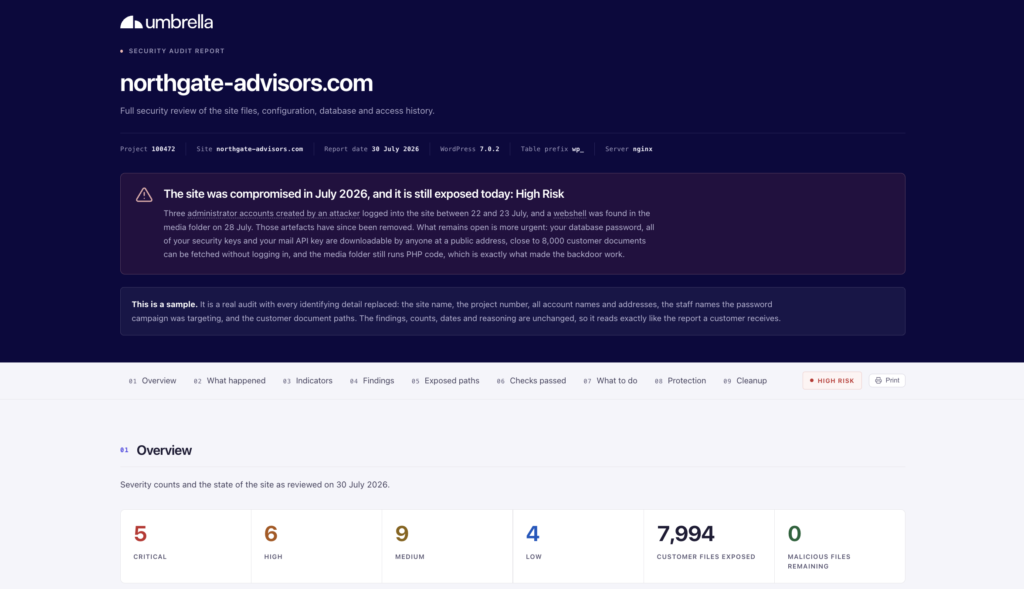
Vous obtenez alors un rapport clair (voir exemple de rapport) indiquant ce qui n'a pas fonctionné, où se trouvaient les failles et quel est le degré de gravité de chaque problème. Plus important encore, ce rapport vous propose des mesures concrètes pour résoudre ces problèmes et réduire le risque qu'une attaque similaire se reproduise.
Ce rapport est facile à lire et axé sur l'action. Il vous guide pas à pas à travers l'incident, un peu comme dans un roman policier. Il répertorie également les éléments que l'équipe a vérifiés et écartés, ce qui vous permet de savoir quelles parties du site ne présentent aucun problème.
3.2 : Service de nettoyage géré
Si un site est infecté et que vous n'avez ni le temps ni les compétences nécessaires pour procéder au nettoyage, l'équipe de WP Umbrellapeut s'en charger à votre place.
Le service de nettoyage est une intervention à la demande, et l'équipe suit les étapes suivantes :
- Empêchez la propagation de l'infection, puis modifiez tous les mots de passe et clés d'accès auxquels le pirate aurait pu avoir accès.
- Bouchez la faille par laquelle l'attaquant s'est introduit au niveau du serveur, là où un paramètre de plugin ne peut pas annuler la correction.
- Réinstallez le cœur de WordPress et les extensions à partir de sources officielles et non modifiées.
- Supprimez tout ce que le pirate a laissé derrière lui, puis analysez à nouveau l'ensemble du site.
- Renforcez la sécurité du site : désactivez l'éditeur de fichiers, imposez l'utilisation du protocole HTTPS et mettez en place l'authentification à deux facteurs.
Une fois le travail terminé, vous recevez un rapport « avant-après » que vous pouvez partager avec votre client.
Quelles sont les implications pour votre entreprise de maintenance WordPress ?
Le véritable avantage de l'approche multicouche d'WP Umbrellaen matière de sécurité WordPress réside dans le fait qu'il ne s'agit pas d'un service « universel ».
Vous pouvez superposer les couches comme bon vous semble. Offrez à chaque client le niveau de protection indispensable dès le premier jour. Puis, proposez davantage lorsque le site en a besoin. Et ne faites appel à des spécialistes que lorsqu'un incident survient réellement.
| Couche de sécurité | Ce qui est inclus | Idéal pour | Coût |
| Niveau 1 : Sécurité essentielle | Surveillance des vulnérabilités, renforcement de la sécurité de WordPress, contrôles de l'état du site, mises à jour de sécurité prioritaires. | Chaque site que vous gérez | Inclus dans l'abonnement « WP Umbrella ». Sans frais supplémentaires. |
| Couche 2 : module complémentaire de sécurité | Pare-feu et correctifs virtuels, analyse quotidienne à la recherche de logiciels malveillants, journal des activités de sécurité, liste noire d'adresses IP partagée | Sites clients stratégiques pour l'entreprise | 2 € par site et par mois |
| Niveau 3 : Intervention et rétablissement | Audit de sécurité, service de nettoyage géré | Un site contenant des logiciels malveillants, ou un site suspect que vous reprenez d'un autre développeur | À la demande : 30 € par site (audit), 180 € (nettoyage). |
WP UmbrellaLes couches de sécurité de [nom de la solution] vous permettent de mieux maîtriser vos coûts, votre tarification et le niveau de service que vous proposez, sans que la sécurité ne devienne un sujet supplémentaire que votre équipe doive étudier en permanence ou gérer séparément.
Résumé
Assurer la sécurité des sites WordPress peut nécessiter le recours à de nombreux outils différents : analyse des vulnérabilités, pare-feu, journaux d'activité, suppression des logiciels malveillants, etc. « WP Umbrella » intègre ces tâches de sécurité dans le même flux de travail que celui que vous utilisez déjà pour gérer les mises à jour, les sauvegardes et la surveillance des performances.
Grâce à cette approche par niveaux, vous n’avez pas besoin d’appliquer la même configuration de sécurité à tous vos clients. Chaque site bénéficie ainsi des mesures essentielles, et vous pouvez ensuite renforcer la protection des sites où un incident de sécurité aurait les conséquences les plus graves. De plus, vous pouvez faire appel à des experts lorsqu’un site nécessite un audit de sécurité ou un nettoyage complet des logiciels malveillants.
Le moyen le plus simple de comprendre comment cela fonctionne est de connecter quelques sites clients à WP Umbrella et d’ouvrir le tableau de bord de sécurité. Vous verrez ainsi les points à surveiller, comment renforcer la sécurité de chaque site, ce qui est déjà protégé et les endroits où vous pourriez envisager d’ajouter une couche de sécurité supplémentaire.
Commencez votre essai gratuit d'WP Umbrella . Aucune carte bancaire requise.
FAQ sur la sécurité de WordPress à l'intérieur WP Umbrella
Oui, grâce au module complémentaire « Sécurité ». Le niveau 1 couvre déjà la surveillance des vulnérabilités, le renforcement de la sécurité et les contrôles d'intégrité sur chaque site. Ce module complémentaire intègre un pare-feu avec correction virtuelle, une analyse quotidienne à la recherche de logiciels malveillants et un journal d'activité ; vous pouvez donc remplacer en toute sécurité un plugin tel que Wordfence, Sucuri ou Solid Security sur ce site.
Oui. Si vous n'êtes pas encore prêt à effectuer la migration, vous pouvez transférer vos sites vers la solution de sécurité de WP Umbrellaun par un.
Demandez au client ce qu’il perdrait si son site était piraté demain. Si la réponse est « pas grand-chose, on restaurerait une sauvegarde », le niveau 1 suffit généralement. Les sites stratégiques pour l’entreprise, tels que les boutiques en ligne, les sites d’adhésion et de réservation, les sites qui génèrent des prospects pour le client, ainsi que les sites que vous venez de reprendre à un autre développeur, sont de bons candidats pour le module complémentaire « Sécurité ».
Non. Vous l'activez site par site ; vous pouvez donc le réserver aux sites pour lesquels un piratage coûterait le plus cher au client, comme les boutiques en ligne ou les sites d'abonnement. Tous les autres sites bénéficient toujours de la couche 1 sans frais supplémentaires.
Il s'agit d'une règle de pare-feu qui bloque les attaques visant une vulnérabilité connue avant que le développeur du plugin ou du thème ne publie un correctif. Dans WP Umbrella, cette fonctionnalité est assurée par Patchstack et incluse dans le module complémentaire « Sécurité ».
Le niveau 1 est gratuit (inclus dans la formule standard « WP Umbrella », qui coûte 1,99 € par site et par mois). Le module complémentaire «Sécurité» coûte 2 € par site et par mois. L'audit de sécurité coûte 30 € et le nettoyage géré des logiciels malveillants coûte 180 €, ces deux services faisant l'objet d'un paiement unique en cas de besoin.
Commencez par restaurer votre dernière sauvegarde intacte, afin que les visiteurs puissent à nouveau accéder à un site sécurisé. Mettez ensuite à jour le plugin ou le thème qui a permis à l'attaquant de s'introduire. Un bon scanner vous indiquera à la fois quelle sauvegarde utiliser et quelle faille corriger. Enfin, consultez le journal d'activité de sécurité pour voir ce qui a changé et à quel moment. Vérifiez si l'attaquant a laissé une porte dérobée cachée et assurez-vous de la fermer avant qu'il ne s'en serve à nouveau. Vous pouvez également demander un audit de sécurité à l'équipe de WP Umbrella, ou un service complet de nettoyage des logiciels malveillants.