Renforcement de la sécurité, authentification à deux facteurs et détection des vulnérabilités incluses dans toutes les formules, pare-feu et analyse anti-malware avec le module complémentaire, ainsi qu'un rapport à fournir lorsqu'un client demande ce qui s'est passé. Aucun plugin de sécurité n'est installé sur le site.
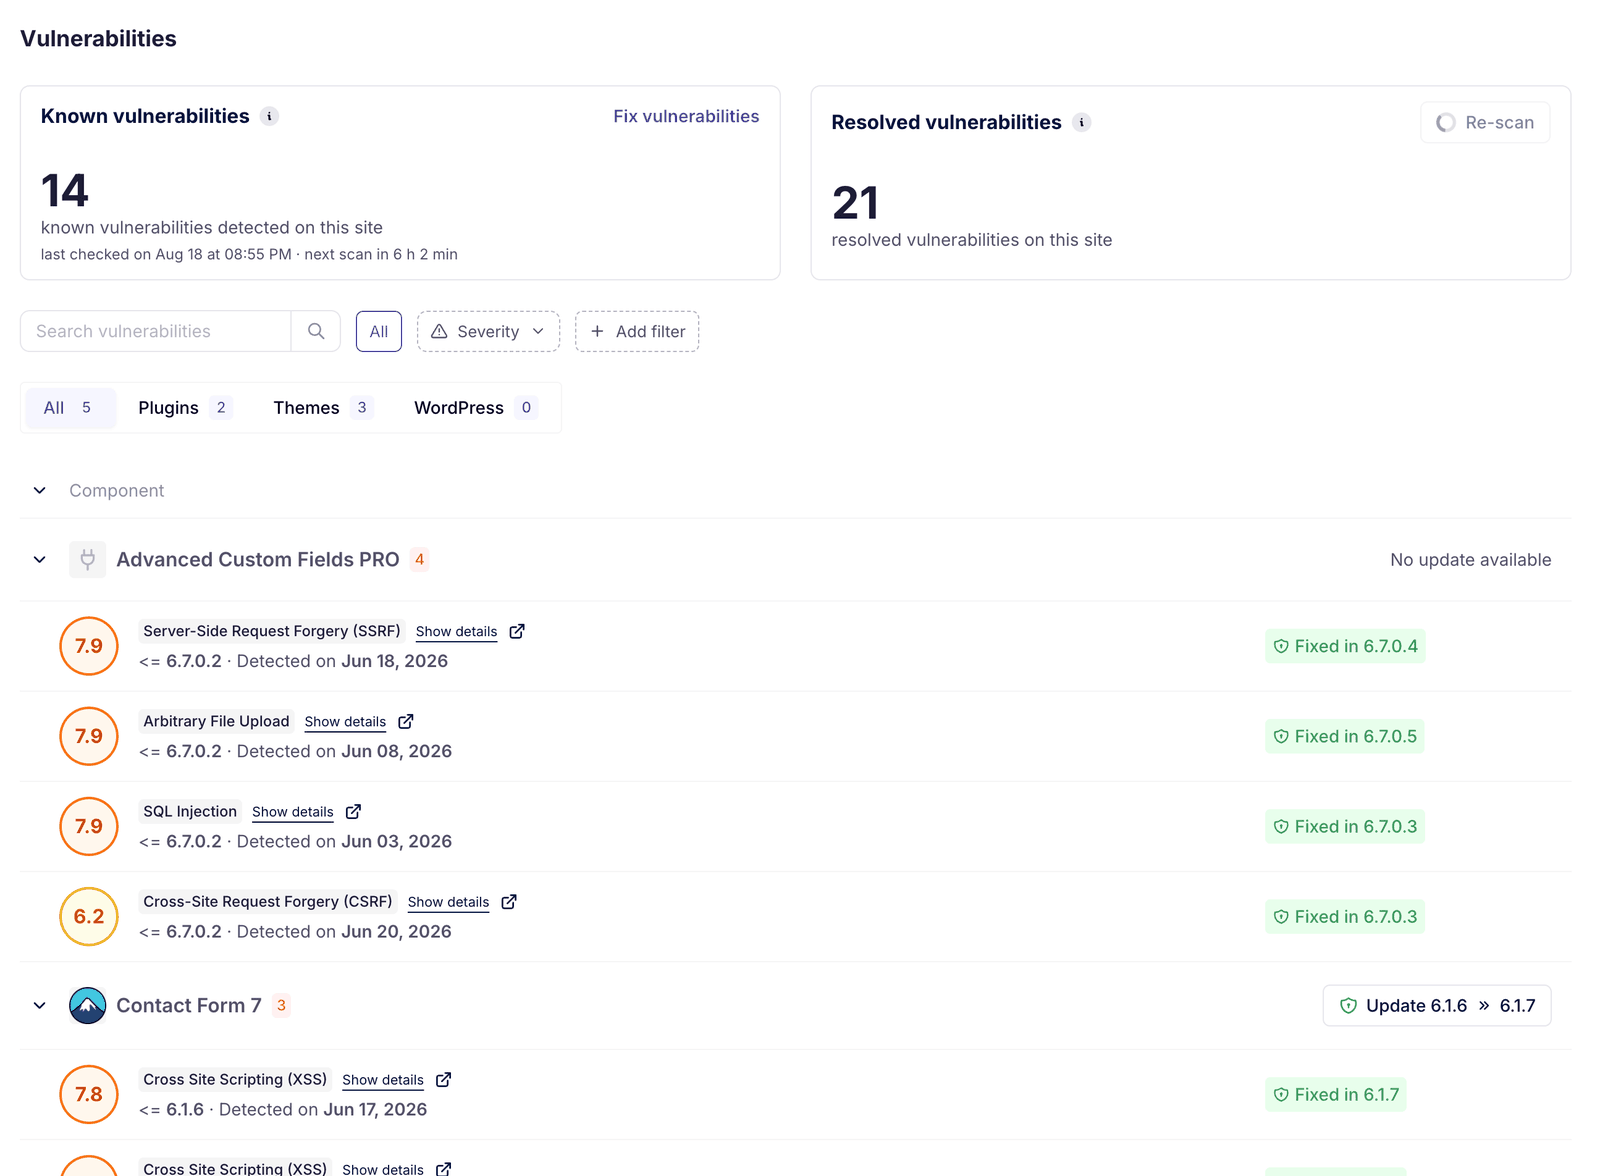
WP Umbrella tous les sites de votre portefeuille toutes les 6 heures afin de détecter les vulnérabilités connues affectant le cœur de WordPress, les plugins et les thèmes. Ces analyses s’appuient sur Patchstack, l’une des principales bases de données de vulnérabilités WordPress, qui suit et publie en temps réel les CVE au sein de l’écosystème WordPress. Chaque vulnérabilité détectée s’affiche directement dans votre tableau de bord avec suffisamment d’informations pour vous permettre d’agir : niveau de gravité, composant concerné et version corrigeant le problème, la mise à jour corrective étant accessible en un seul clic. Vous pouvez également relancer une analyse à la demande plutôt que d’attendre la prochaine vérification automatique. Toutes ces fonctionnalités sont incluses dans chaque formule.
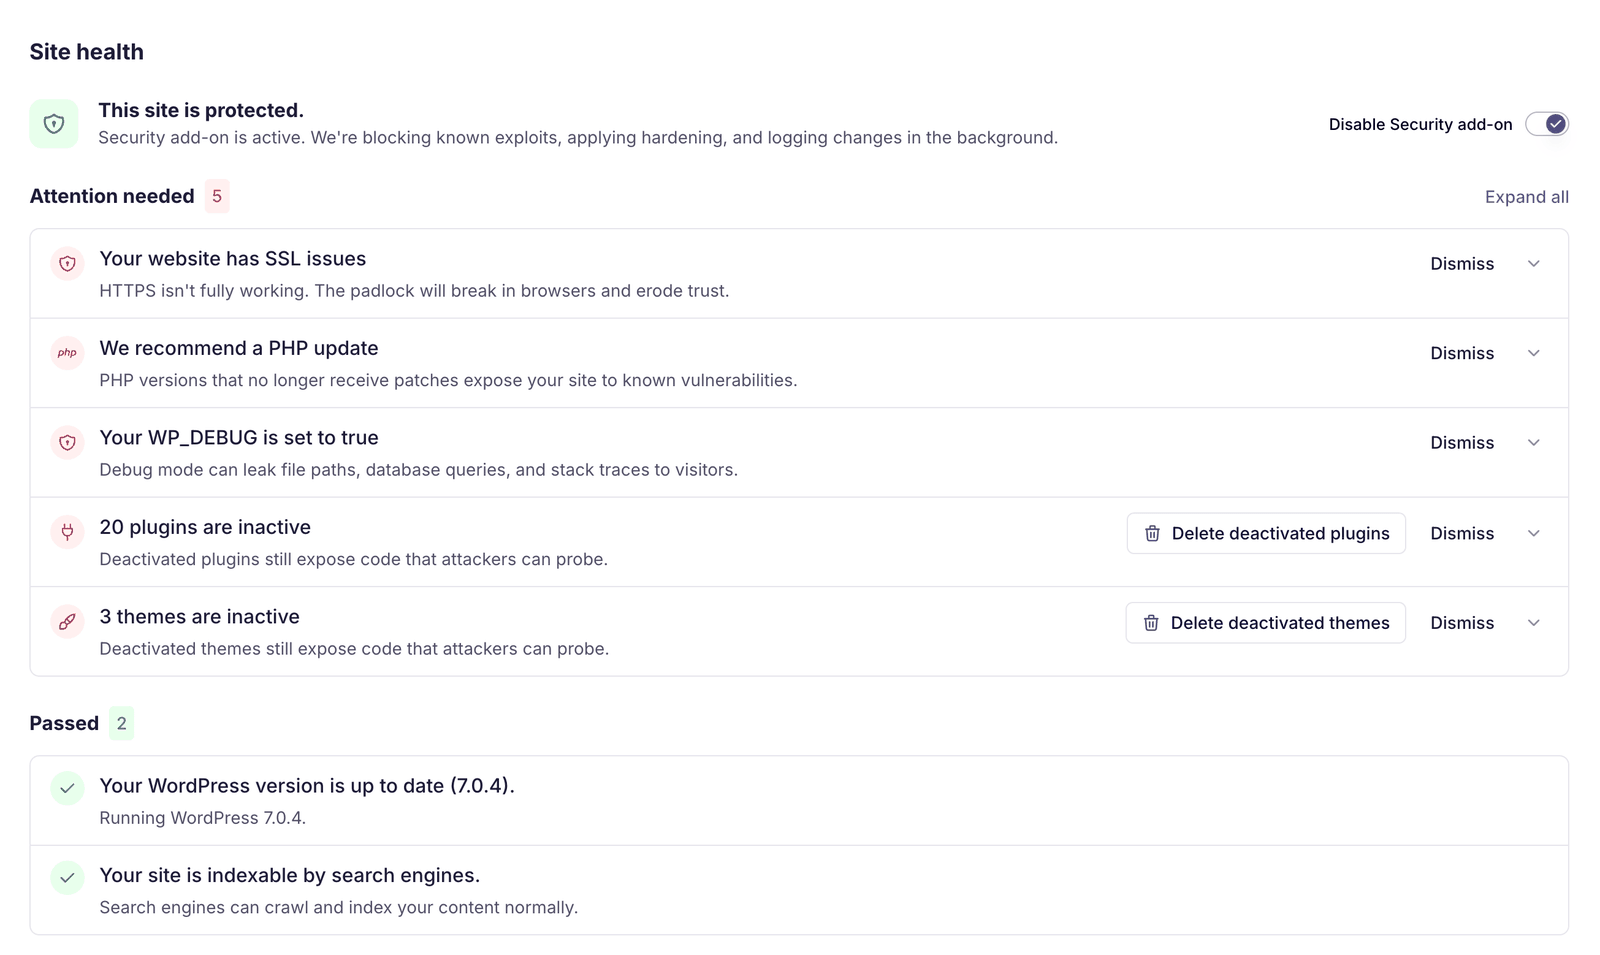
Chaque site se voit attribuer une note sur 100 et un statut clair, ce qui vous permet de savoir en un clin d’œil s’il a besoin de votre intervention aujourd’hui. En dessous, la rubrique « Comment améliorer votre note de sécurité » répertorie les éléments qui permettraient de l’augmenter, chacun accompagné d’une action en un clic : les plugins vulnérables à mettre à jour, les paramètres de renforcement de sécurité encore désactivés, les plugins inactifs à supprimer. Les vérifications nécessitant une intervention externe à WP Umbrella, telles qu’une version PHP non prise en charge, sont également répertoriées, afin que rien ne reste caché. Une section « Vérifications réussies » clôt la page : c’est la partie que vous montrez au client.
Les vulnérabilités sont classées par niveau de gravité afin que vous puissiez établir des priorités : une vulnérabilité critique retient immédiatement votre attention, tandis qu'un problème à faible risque sur un environnement de préproduction peut attendre la prochaine fenêtre de maintenance. Cela permet aux administrations de gérer la sécurité sur 50 ou 500 sites sans traiter chaque alerte comme une urgence.
Des options configurables par site bloquent les premières failles exploitées par les pirates : masquez la version de WordPress, bloquez l’énumération des utilisateurs, masquez les messages d’erreur de connexion, désactivez l’éditeur de fichiers, ajoutez des en-têtes de sécurité, limitez le nombre de tentatives de connexion, désactivez XML-RPC, protégez votre dossier « uploads » et imposez l’authentification à deux facteurs pour les administrateurs (des codes de récupération sont générés lors de la configuration, et votre accès administrateur en un clic reste opérationnel). Chaque site bénéficie de la même protection de base, et les avertissements que vous avez sciemment acceptés peuvent être ignorés afin que « Site Health » reste une véritable liste de tâches à accomplir.
Lorsqu’une vulnérabilité est découverte mais qu’aucun correctif n’est encore disponible, ou lorsqu’une mise à jour immédiate n’est pas sûre, le pare-feu du module complémentaire « Sécurité » applique un correctif virtuel (grâce à Patchstack) : il bloque les tentatives d’exploitation ciblant la vulnérabilité connue sans modifier le code du plugin ou du thème lui-même. La vue « Statistiques » affiche les attaques bloquées au cours des 30 derniers jours, les principales adresses IP bloquées et les règles qui les ont détectées, des éléments que vous pouvez présenter à vos clients. Une vulnérabilité déjà bloquée par le pare-feu apparaît comme « atténuée » dans votre liste ; vous pouvez ainsi voir ce qui est exposé et ce qui est protégé en attendant que la mise à jour puisse être effectuée. Le module complémentaire « Sécurité » remplace les plugins de sécurité intégrés à WordPress tels que Wordfence, Sucuri ou Solid Security, sans aucun impact sur les performances du site. Il ne remplace pas les pare-feu au niveau du réseau ou du serveur, qui font toujours partie de votre infrastructure d’hébergement.
WP Umbrella les tentatives de connexion malveillantes sur l'ensemble des sites de la plateforme et alimente en permanence une liste noire commune répertoriant les adresses IP malveillantes. Dès qu'une adresse IP est signalée n'importe où sur le réseau, elle est bloquée à l'avance sur votre page de connexion, avant même d'atteindre votre site.
Les détections s'effectuent directement sur les sites et portent sur huit types de contrôles : tentatives de force brute, nouveaux comptes administrateur, connexions depuis de nouveaux emplacements, intégrité des fichiers, modifications de paramètres critiques, suppression massive de contenu, comptes administrateur cachés et modifications du fichier .htaccess. Chaque alerte est accompagnée d'éléments de preuve : les comptes concernés, les adresses IP, la chronologie des événements et une recommandation d'intervention. Un flux consultable situé ci-dessous enregistre chaque événement.
Un analyseur quotidien signale les fichiers malveillants connus ; ainsi, une infection qui aurait échappé aux mesures de prévention n'est plus invisible. Les fichiers que vous avez vérifiés vous-même peuvent être déplacés vers une liste distincte. Et si l'analyseur détecte une véritable infection, un service de nettoyage des logiciels malveillants est disponible à la demande : contactez le service d'assistance et notre équipe se chargera de la suppression avec vous.
Chaque compte bénéficie des fonctionnalités de visibilité et de bonne pratique de sécurité : surveillance des vulnérabilités, score de sécurité, bilans de santé du site, options de renforcement de la sécurité et authentification à deux facteurs.
Le module complémentaire « Sécurité » constitue la couche de protection active de niveau supérieur. Son activation déclenche simultanément quatre composants, avec des paramètres par défaut adaptés :
Chaque élément peut ensuite être adapté en fonction de chaque site. Plus de 10 000 sites l'utilisent déjà, et comme la tarification s'effectue par site, vous protégez les sites qui en ont besoin sans payer pour ceux qui n'en ont pas besoin.
La plupart des agences commencent par la couche de visibilité incluse dans chaque forfait : surveillance des vulnérabilités sur tous les sites des clients, activation des mesures de renforcement de la sécurité et tri des alertes « Site Health ».
À partir de là, la routine s'installe :
À mesure que les portefeuilles s'étoffent, la sécurité devient une question de priorisation et de cohérence, et non plus de réaction sous pression.
La sécurité est plus efficace lorsqu'elle est associée à :
Ensemble, ils font de la sécurité un élément prévisible de votre processus de maintenance.
Rejoignez des milliers d'agences et de freelances qui font confiance à WP Umbrella

J'ai utilisé ManageWP pendant des années, mais j'ai trouvé qu'il était devenu obsolète. J'ai eu des problèmes avec leur support, ce qui m'a fait perdre espoir, et c'est là que je suis passé à WP Umbrella.
 Jeffrey Dalrymple · Fondateur @ Lytbox
Lorsqu'un client Cloudways nous demande quel est le meilleur outil de gestion WordPress, nous sommes heureux de lui recommander WP Umbrella.
 Muhammad Saad Khan · Marketing produit @ Digital Ocean
Après avoir essayé tous les outils de gestion disponibles, j'ai entièrement transféré mon agence vers WP Umbrella, et je suis convaincu que je n'aurai pas besoin de chercher plus loin.
 Kyle Van Deusen · Fondateur @ The Admin Bar
La plupart des agences commencent par tirer parti de la visibilité en matière de sécurité incluse dans chaque forfait, puis activent le module complémentaire « Sécurité » sur les sites clients où la protection active est la plus cruciale.
WP Umbrella les vulnérabilités connues affectant le cœur, les plugins et les thèmes WordPress, à l'aide de sources de données fiables telles que Patchstack.
Le « patch virtuel » bloque les tentatives d'exploitation ciblant une vulnérabilité connue au niveau du pare-feu, avant même que la mise à jour corrective ne soit appliquée ou ne soit disponible, sans modifier le code des plugins ou des thèmes. Cela permet aux agences de gagner du temps pour planifier et tester une mise à jour appropriée sans exposer les sites à des risques. La solution définitive reste toutefois la mise à jour.
Chaque forfait comprend la surveillance des vulnérabilités (vérification toutes les 6 heures par rapport à la base de données Patchstack, avec des mises à jour de correction en un clic), un score de sécurité par site, des contrôles d'intégrité du site avec des alertes pouvant être ignorées, les options de renforcement de la sécurité, l'authentification à deux facteurs pour les administrateurs, la page des journaux, ainsi que la surveillance de la disponibilité, des erreurs PHP et des performances. Le module complémentaire « Sécurité » ajoute une couche de protection active : un pare-feu avec correctifs virtuels, une liste noire d’adresses IP établie à partir de l’apprentissage du réseau, un journal d’activité axé sur la sécurité et une analyse quotidienne à la recherche de logiciels malveillants.
Le coût est de 2 € ou 2 $ par site et par mois, en plus de l'abonnement par site. Le fait que ce soit « par site » signifie que vous pouvez protéger les sites qui en ont besoin sans payer pour ceux qui n'en ont pas besoin. Vous pouvez activer cette fonctionnalité en bloc depuis le tableau de bord ou site par site depuis l'onglet « Sécurité ».
Il remplace les plugins de sécurité intégrés à WordPress tels que Wordfence, Sucuri ou Solid Security : cet extension assure la protection du pare-feu grâce à des correctifs virtuels, une liste noire d’adresses IP malveillantes établie à partir de l’activité réseau, la détection des attaques via le journal d’activité axé sur la sécurité (Security-Driven Activity Log) et une analyse quotidienne à la recherche de logiciels malveillants, le tout sans impact sur les performances du site. Il fonctionne au niveau PHP ; il complète donc les services au niveau DNS ou CDN tels que Cloudflare et ne remplace pas les pare-feu au niveau de l'hébergement ni les mesures de protection contre les attaques DDoS.
Le scanner quotidien répertorie tous les fichiers signalés dans la section « Malware ». Vous pouvez ignorer les fichiers que vous avez vérifiés vous-même. Si le scanner détecte une véritable infection, un service de nettoyage des logiciels malveillants est disponible sur demande : contactez le service d'assistance et l'équipe se chargera de la suppression avec vous. Vos sauvegardes restent la solution de secours en cas de problème grave.
Oui. Les événements et les mesures de sécurité peuvent être inclus dans les rapports de maintenance des clients afin d'expliquer les risques et les mesures correctives.
Oui. L'état de sécurité et les vulnérabilités sont visibles dans l'ensemble de votre portefeuille, ce qui permet aux agences de hiérarchiser les priorités et d'agir de manière cohérente à grande échelle.
Commandez un audit de sécurité. Celui-ci passe au crible l'ensemble du site, les fichiers, la base de données, les comptes et les identifiants, et indique en une seule ligne si le site est sain ou compromis. S'il a été piraté, vous obtenez des informations sur ce qui s'est passé, quand, par quelle faille, ainsi qu'une liste de mesures à prendre classées par ordre de priorité. S'il n'a pas été piraté, vous recevez un rapport détaillant les éléments vérifiés et ce à quoi un intrus peut accéder aujourd'hui. Le rapport est rédigé de manière à pouvoir être transmis au client. Consultez la page consacrée à l'audit de sécurité.
Plus de 100 000 sites nous font confiance (chiffre de novembre 2026)
WP Umbrella conçu pour évoluer avec votre entreprise de soins, depuis vos premiers clients jusqu'à une activité mature et multi-sites.